
深刻度順
最も危険な問題が一番上に来るため、限られた時間を最も重要なところに最初に使えます。
すべてのエンジンを横断
脆弱性のリストだけでは誰の役にも立ちません。AutoST はすべての検出結果をひとつの計画にまとめ、深刻度順に並べ、何を変えるべきかをエンジニアに正確に伝えます。
要約
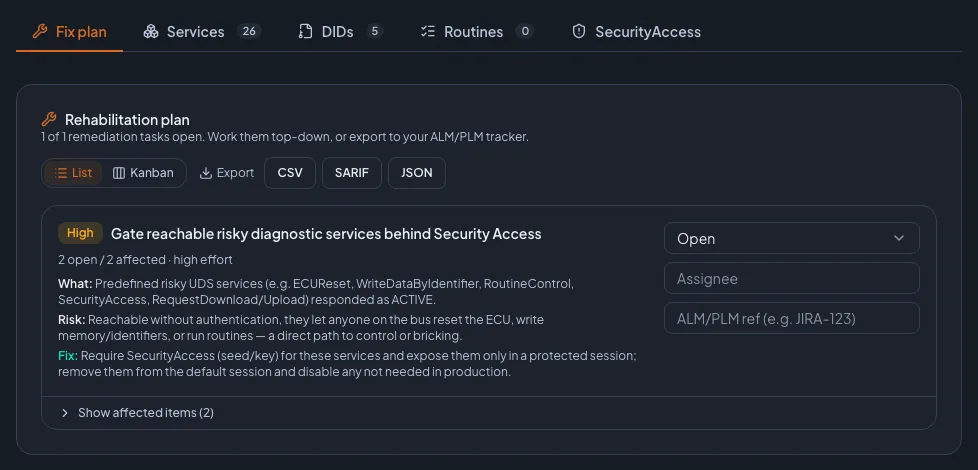
Fix Plan は、AutoST のすべてのエンジン(UDS 列挙、SecurityAccess、DoIP、SOME/IP、Android IVI)を横断する共通の対策ビューです。各検出結果は深刻度順に並んだひとつの実行可能なタスクになり、何が見つかったか、なぜ重要か、どう修正するかが平易に記述されます。タスクにはワークフロー状態(未着手、進行中、完了)、担当者、ALM/PLM 参照フィールドがあり、リストまたはカンバンボードで表示でき、CSV、SARIF 2.1.0、JSON にエクスポートできます。
実行可能にするもの
最も危険な問題が一番上に来るため、限られた時間を最も重要なところに最初に使えます。
すべてのタスクが検出内容、その影響、具体的な対策を、開発者がそのまま行動に移せる言葉で説明します。
ワークフロー状態、担当者、ALM/PLM 参照を、リストまたはカンバンボードで管理し、何も取りこぼしません。
エクスポート
修正計画は SARIF 2.1.0 でエクスポートできるため、コードスキャンのダッシュボードや開発者が日常的に見ているツールにそのまま取り込めます。それ以外の用途には CSV と JSON があります。
検出結果とそのリスク受容はスキャン間で引き継がれるため、再テストではリスト全体をトリアージし直すことなく、何が修正され何がまだ未対応かが分かります。
FAQ
はい。UDS 列挙、SecurityAccess、DoIP、SOME/IP、Android IVI の検出結果はすべてひとつの共通計画に集まります。
SARIF 2.1.0、CSV、JSON でエクスポートしてください。SARIF はコードスキャンダッシュボードにそのまま適合します。また、各タスクには ALM/PLM 参照フィールドがあります。
自社の ECU で確かめる
1 時間のライブデモを予約してください。実際のターゲットをスキャンし、検出結果と Fix Plan を一緒に確認しながら、どんな質問にもお答えします。

デモの担当者Tom ZaubermannZyberum 創業者、元 VW InCar Security Testing Lab リード
Tier 1、Tier 2 サプライヤーおよび OEM での導入実績あり。リファレンスはご要望に応じてご提供します。
1 営業日以内に返信します。
プライバシーについて
当サイトでは、サイトの利用状況や広告の効果を測定するために Cookie および類似の技術を使用しています。どれを許可するかはお客様が選択できます。選択内容はフッターの「Cookie 設定」からいつでも変更できます。 プライバシーポリシー