
パーミッションとコンポーネント
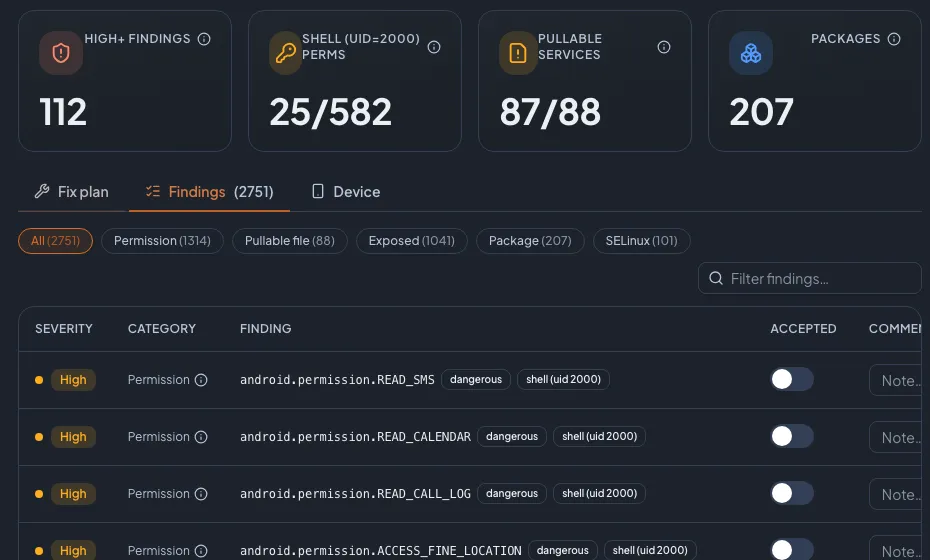
shell に付与された危険なパーミッション、公開されたアクティビティとサービス、デバイスの SELinux の状態。
エンジン · インフォテインメント
現代のインフォテインメントは Android で動き、他のデバイスと同じようにアプリ、パーミッション、サービスを持ちます。AutoST は ADB で接続し、ヘッドユニットの堅牢化アセスメントを一通り実行します。
要約
IVI エンジンは ADB 経由で Android インフォテインメントユニットを評価します。パッケージ、パーミッション、公開コンポーネント、取得可能なファイル、SELinux の状態を偵察し、APK の静的解析(マニフェストフラグとシークレットスキャン)を行い、スクリーンショットとライブ logcat ストリーミング付きの機能テストを実行できます。検出結果は深刻度別にグループ化され、検出ごとの対策とともに共通の修正計画に流れ込みます。
評価内容
shell に付与された危険なパーミッション、公開されたアクティビティとサービス、デバイスの SELinux の状態。
デバイスから取り出せるシステムファイルとアプリファイル。シークレットや機密データへのよくある経路です。
インストール済み APK 全体のマニフェストフラグとシークレットスキャン。デバッグ可能なビルドやハードコードされた認証情報を捕捉します。
スクリーンショットとライブ logcat ストリーミング付きの機能テスト。動作中のデバイスをそのまま確認できます。
FAQ
ADB(Android Debug Bridge)経由で、ヘッドユニットまたはエミュレーターに接続します。そこからパッケージ、パーミッション、コンポーネント、ファイルを列挙します。
いいえ。各検出結果には対策が付属し、すべてが UDS、DoIP、SOME/IP の検出結果と並んで共通の修正計画に流れ込みます。
自社の ECU で確かめる
1 時間でパイロットのスコープを決めます:ベンチ構成、プロトコル、ターゲット、そして何をもって成功とするか。

デモの担当者Tom ZaubermannZyberum 創業者、元 VW InCar Security Testing Lab リード
Tier 1、Tier 2 サプライヤーおよび OEM での導入実績あり。リファレンスはご要望に応じてご提供します。
1 営業日以内に返信します。
プライバシーについて
当サイトでは、サイトの利用状況や広告の効果を測定するために Cookie および類似の技術を使用しています。どれを許可するかはお客様が選択できます。選択内容はフッターの「Cookie 設定」からいつでも変更できます。 プライバシーポリシー