
Ordenado por severidade
Os problemas mais perigosos ficam no topo, então o tempo limitado vai primeiro para onde importa.
Em todas as engines
Uma lista de vulnerabilidades, sozinha, não ajuda ninguém. O AutoST reúne cada achado em um único plano, ordena por severidade e diz aos seus engenheiros exatamente o que mudar.
Em resumo
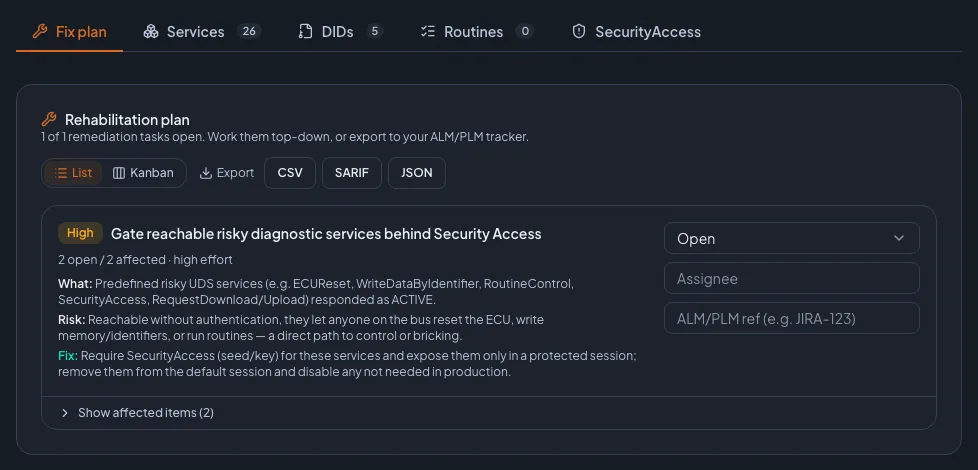
O Fix Plan é uma visão de remediação compartilhada entre todas as engines do AutoST (enumeração UDS, SecurityAccess, DoIP, SOME/IP e IVI Android). Cada achado vira uma tarefa executável, ordenada por severidade, com uma descrição clara do que foi encontrado, por que importa e como corrigir. As tarefas têm estado de workflow (aberta, em andamento, concluída), responsáveis e um campo de referência ALM/PLM, podem ser vistas em lista ou em um quadro Kanban e são exportadas para CSV, SARIF 2.1.0 e JSON.
O que o torna executável
Os problemas mais perigosos ficam no topo, então o tempo limitado vai primeiro para onde importa.
Cada tarefa explica o achado, o seu impacto e uma remediação concreta, em uma linguagem com a qual um desenvolvedor consegue trabalhar.
Estado de workflow, responsáveis e uma referência ALM/PLM, em lista ou em quadro Kanban, para que nada se perca.
Exportação
O Fix Plan é exportado como SARIF 2.1.0, então entra direto em dashboards de code scanning e nas ferramentas que os seus desenvolvedores já acompanham. CSV e JSON estão lá para todo o resto.
Como os achados e a sua aceitação de risco são mantidos entre varreduras, um novo teste mostra o que foi corrigido e o que ainda está aberto, sem retriar a lista inteira.
FAQ
Sim. Os achados de enumeração UDS, SecurityAccess, DoIP, SOME/IP e IVI Android caem todos em um único plano compartilhado.
Exporte como SARIF 2.1.0, CSV ou JSON. O SARIF se encaixa diretamente em dashboards de code scanning; cada tarefa também tem um campo de referência ALM/PLM.
Veja na sua ECU
Agende uma demo ao vivo de uma hora. Varremos um alvo real, percorremos os achados e o Fix Plan, e respondemos a tudo o que você quiser perguntar.

Sua demo é comTom ZaubermannFundador da Zyberum, ex-líder do VW InCar Security Testing Lab
Já utilizado por fornecedores Tier 1, Tier 2 e OEMs. Referências sob consulta.
Respondemos em até um dia útil.
Sua privacidade
Usamos cookies e tecnologias semelhantes para medir o nosso site e o desempenho dos nossos anúncios. Você decide quais podemos usar. É possível alterar a sua escolha a qualquer momento em "Configurações de cookies" no rodapé. Política de privacidade