
UDS 列挙
診断エンドポイント、セッション、すべてのサービス、読み取り可能な DID を検出し、リスクの高いものにフラグを立てます。
UDS 列挙要約
AutoST は、ドイツの Zyberum GmbH が開発した自動車 ECU 向けの自動セキュリティテストプラットフォームです。テストエージェント(Carbyne)がベンチ上の ECU に CAN、CAN FD、DoIP、SOME/IP で接続し、Web ダッシュボードがスキャンを統括します。診断セッション、サービス、データ識別子を列挙し、ODX と CDD ファイルを取り込んで DID に名前を付けてルーチンを実行し、UDS SecurityAccess(0x27)を検証し、UDS と CAN をファジングし、ADB 経由で Android インフォテインメントを検査し、リスクをスコア化して、PDF、SARIF、CSV、JSON 出力付きの優先順位付き修正計画を生成します。自社サーバーでも Zyberum のホスティングでも稼働し、CI/CD パイプラインに組み込めます。
仕組み
セキュリティ専門家は不要です。テストエンジニアが配線すれば、あとは AutoST が引き受けます。
ダッシュボードで ECU を定義し、ベンチ上の Carbyne エージェントをペアリングします。SocketCAN、Vector、Panda インターフェースを通じて CAN、CAN FD、DoIP、SOME/IP で通信します。
エンジンを選びます:列挙、ファジング、SecurityAccess、DoIP/SOME/IP、IVI。ODX や CDD ファイルをアップロードして DID に名前を付け、ルーチンを実行。進捗はライブで確認できます。
AutoST はすべての検出結果をリスク順に並べ、具体的な対策付きの修正計画にまとめ、PDF エビデンスに加えて SARIF、CSV、JSON をトラッカー向けにエクスポートします。
ダッシュボード
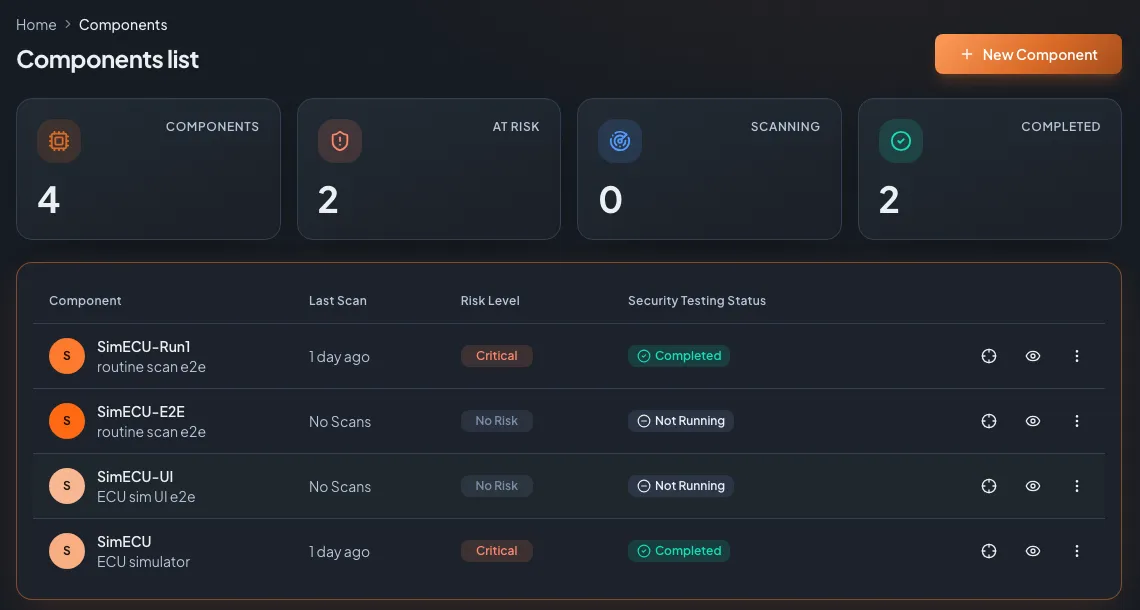
コンポーネントはプロジェクトや車両ラインごとにグループ化され、それぞれにリスクバッジと最新スキャンのステータスが表示されます。ロールとグループにより、チームやサプライヤーを分離できます。
エンジン
各エンジンは焦点を絞ったセキュリティテストです。ひとつだけ実行しても、すべて実行して修正計画に検出結果を集約してもかまいません。
診断エンドポイント、セッション、すべてのサービス、読み取り可能な DID を検出し、リスクの高いものにフラグを立てます。
UDS 列挙ODX、PDX、CDD を取り込んで DID に名前を付け、正しいルーチン(0x31)を呼び出します。書き込みプロービングはオプトイン。
DID・ルーチンseed のランダム性、脆弱な seed/key アルゴリズム、デフォルトキー、ブルートフォースロックアウト、シーケンス強制をテストします。
SecurityAccessTesterPresent と DTC 監視によるライブクラッシュ検知を備えた、再現可能な UDS・CAN ファジング。
ECU ファジングUDS over IP、DoIP ルーティングアクティベーションと車両検出、さらに SOME/IP のサービスとメソッドのマッピング。
DoIP・SOME/IPADB 経由で Android インフォテインメントの偵察と堅牢化チェック:パーミッション、公開コンポーネント、SELinux。
IVI テスト修正計画
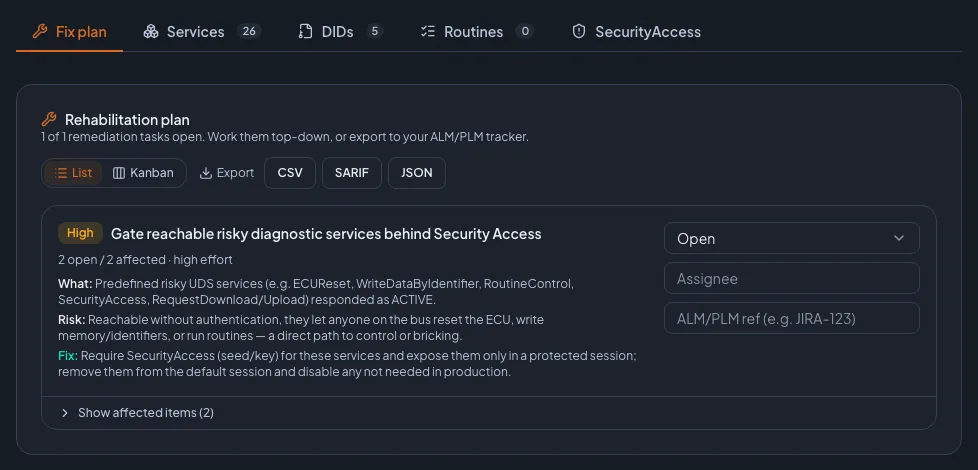
すべてのエンジンのすべての検出結果が、深刻度順に並んだひとつの対策計画に集まります。各タスクには、何が見つかったか、なぜ重要か、どう修正するかが記載され、ワークフロー状態と ALM/PLM トラッカーへのエクスポートが備わっています。
AutoST が選ばれる理由
QA やテストエンジニアが深いセキュリティテストを実行できます。苦労して得た知見はエンジンに組み込まれています。
再現可能なシード、API トークン、CI プラグインにより、同じスキャンを年に一度ではなく、ビルドごとに実行できます。
AutoST は自社サーバーでも、当社のホスティングでも運用できます。テスト結果とレポートはお客様に帰属します。
他の選択肢
| AutoST | 手動ペンテスト | 自作スクリプト | |
|---|---|---|---|
| UDS、DoIP、SOME/IP、IVI のカバレッジ | ひとつのプラットフォームですべて | テスターの力量次第 | スクリプト化する時間があった範囲のみ |
| ビルドごとに再現可能 | はい、API と CI プラグイン経由で | いいえ、一時点の案件として実施 | 保守し続ける場合のみ |
| エビデンス付きの優先順位付き修正計画 | 組み込み済み、エクスポート可 | 最終報告書に記載 | 自分で書く必要あり |
| セキュリティ専門家なしで実行 | はい | いいえ | 作者が必要 |
ペンテストと AutoST は相性の良い組み合わせです。幅広く再現可能なカバレッジは AutoST に任せ、深く創造的な作業には専門家を投入してください。
FAQ
AutoST は自動車 ECU をテストします。UDS 診断(セッション、サービス、DID)の列挙、ODX/CDD ファイルからのルーチンスキャン、SecurityAccess(0x27)の検証、UDS と CAN のファジング、DoIP と SOME/IP のテスト、ADB 経由での Android インフォテインメントの検査を行います。リスクをスコア化し、優先順位付きの修正計画を生成します。
いいえ。AutoST は QA やテストエンジニアが深いセキュリティテストを実行できるように作られています。ECU をベンチエージェントに配線し、エンジンを選び、結果を読むだけです。セキュリティの知見はエンジンの中にあります。
CAN と CAN FD(ISO-TP)、UDS(ISO 14229)、XCP と CCP、DoIP(ISO 13400)、SOME/IP に対応しています。Carbyne ベンチエージェントは Windows と Linux で動作し、SocketCAN、Vector XL、comma.ai Panda インターフェースに対応します。
はい。AutoST は自社サーバー上でコンテナとして、または Zyberum のホスティングで稼働します。テストデータとレポートはお客様の手元に残ります。ロールベースアクセスとグループを備えたマルチテナント構成です。
はい。AutoST には長期有効な API トークンと CI プラグインがあり、スキャンを起動し、結果をポーリングし、検出結果に応じてビルドを失敗させ、JSON、JUnit XML、PDF を出力します。どの CI システムからでも REST API 経由で操作できます。
AutoST はドイツ・ハノーファーの自動車セキュリティチーム Zyberum GmbH が開発しています。創業者は Volkswagen AG の InCar Security Testing Lab で元リードを務めた Tom Zaubermann です。
自社の ECU で確かめる
1 時間のライブデモを予約してください。実際のターゲットをスキャンし、検出結果と Fix Plan を一緒に確認しながら、どんな質問にもお答えします。

デモの担当者Tom ZaubermannZyberum 創業者、元 VW InCar Security Testing Lab リード
Tier 1、Tier 2 サプライヤーおよび OEM での導入実績あり。リファレンスはご要望に応じてご提供します。
1 営業日以内に返信します。
プライバシーについて
当サイトでは、サイトの利用状況や広告の効果を測定するために Cookie および類似の技術を使用しています。どれを許可するかはお客様が選択できます。選択内容はフッターの「Cookie 設定」からいつでも変更できます。 プライバシーポリシー