
按严重程度排序
最危险的问题排在最前面,有限的时间优先用在最重要的地方。
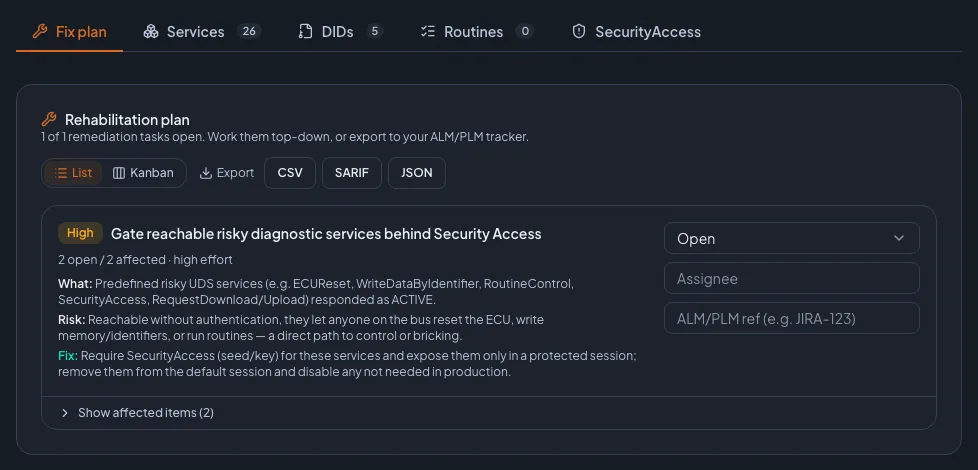
简而言之
Fix Plan 是贯穿所有 AutoST 引擎(UDS 枚举、SecurityAccess、DoIP、SOME/IP 和 Android IVI)的共享整改视图。每个发现项都成为一项可执行的任务,按严重程度排序,用通俗的语言说明发现了什么、为什么重要以及如何修复。任务具有工作流状态(待处理、进行中、已完成)、负责人和 ALM/PLM 引用字段,可以列表或看板形式查看,并可导出为 CSV、SARIF 2.1.0 和 JSON。
为何可执行
最危险的问题排在最前面,有限的时间优先用在最重要的地方。
每项任务都说明发现项、其影响和具体整改措施,用开发人员能直接执行的语言表述。
工作流状态、负责人和 ALM/PLM 引用,以列表或看板呈现,确保没有遗漏。
导出
修复计划可导出为 SARIF 2.1.0,直接进入代码扫描控制台和开发人员日常关注的工具。CSV 和 JSON 则适用于其他所有场景。
由于发现项及其风险接受在扫描之间延续,重新测试会显示哪些已修复、哪些仍待处理,无需重新分拣整个列表。
FAQ
是的。来自 UDS 枚举、SecurityAccess、DoIP、SOME/IP 和 Android IVI 的发现项都汇入同一份共享计划。
可导出为 SARIF 2.1.0、CSV 或 JSON。SARIF 可直接对接代码扫描控制台;每项任务还带有 ALM/PLM 引用字段。
在您的 ECU 上亲眼见证
预约一小时现场演示。我们扫描一个真实目标,逐项讲解发现项和 Fix Plan,并回答您提出的任何问题。

为您演示的是Tom ZaubermannZyberum 创始人,前大众汽车 InCar 安全测试实验室负责人
已获得 Tier 1、Tier 2 供应商及 OEM 的信任。可应要求提供参考案例。
我们会在一个工作日内回复。
您的隐私
我们使用 Cookie 及类似技术来统计网站访问情况和广告效果。由您决定允许使用哪些。您可随时通过页脚的“Cookie 设置”更改选择。 隐私政策