
seed のランダム性
複数回のリクエストにわたって測定し、定数、ゼロ、低エントロピー、インクリメントする seed にフラグを立てます。
エンジン · SecurityAccess
SecurityAccess(0x27)は、攻撃者と危険なサービスの間に立つ関門です。AutoST はその関門が本物かどうかを確認します:ランダムな seed、強固な key アルゴリズム、機能するロックアウト、強制されたシーケンス。
要約
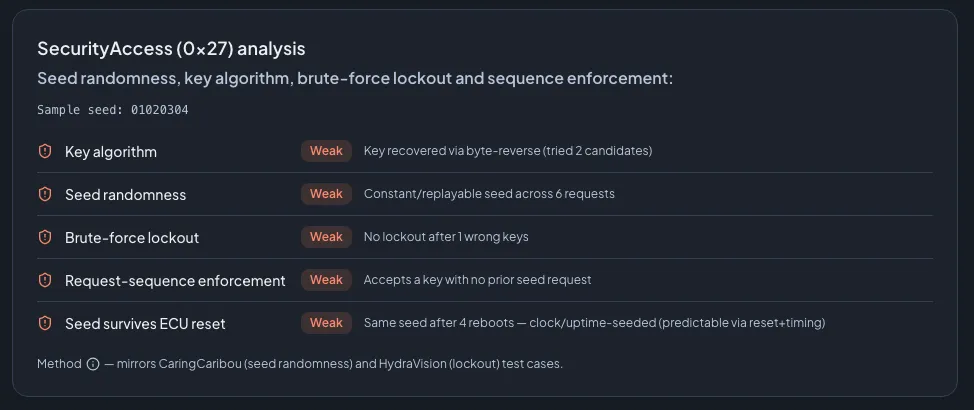
SecurityAccess エンジンは UDS サービス 0x27 を能動的にテストします。seed のランダム性(定数、ゼロ、低エントロピー、インクリメントする seed)を測定し、seed-to-key アルゴリズムの復元を試み、デフォルトキーのカタログを試行し、誤った key の後にブルートフォースロックアウトが作動するかを確認し、ECU が seed 要求から key 送信までのシーケンスを強制しているかを検証します。オプトインの ECU リセットプローブでは、再起動をまたいで seed が予測可能かどうかを確認します。すべてのプローブはデフォルトで有限かつ非破壊的で、リセットプローブは確認の後にのみ実行されます。
チェック内容
複数回のリクエストにわたって測定し、定数、ゼロ、低エントロピー、インクリメントする seed にフラグを立てます。
脆弱な seed-to-key の関係の復元を試み、既知のデフォルトキーのカタログを試行します。
誤った key を繰り返した後に ECU がロックアウトするか、それとも攻撃者に試行を許し続けるかを確認します。
先に seed を要求せずに送信された key を ECU が拒否するかを検証します。
オプトイン:ECU リセット後に同じ seed が返るかを確認します。クロックや稼働時間をシードにした生成の兆候です。
テストケースは確立された研究(seed のランダム性は CaringCaribou、ロックアウトは HydraVision)を反映しています。
FAQ
中核となるプローブは有限で非破壊的です。唯一の例外はオプションの ECU リセット予測可能性プローブで、ECU をリセットするため、明示的な確認の後にのみ実行されます。
AutoST が単純な変換で seed から key を導出できる場合、または既知のカタログにあるデフォルトキーで ECU をアンロックできる場合、その seed/key 方式は脆弱と報告されます。
自社の ECU で確かめる
1 時間でパイロットのスコープを決めます:ベンチ構成、プロトコル、ターゲット、そして何をもって成功とするか。

デモの担当者Tom ZaubermannZyberum 創業者、元 VW InCar Security Testing Lab リード
Tier 1、Tier 2 サプライヤーおよび OEM での導入実績あり。リファレンスはご要望に応じてご提供します。
1 営業日以内に返信します。
プライバシーについて
当サイトでは、サイトの利用状況や広告の効果を測定するために Cookie および類似の技術を使用しています。どれを許可するかはお客様が選択できます。選択内容はフッターの「Cookie 設定」からいつでも変更できます。 プライバシーポリシー