
エンドポイント
標準の 11 ビット範囲と 29 ビット範囲にわたる ISO-TP の TX/RX ペア。オプションで網羅的な探索も可能です。
エンジン · 列挙
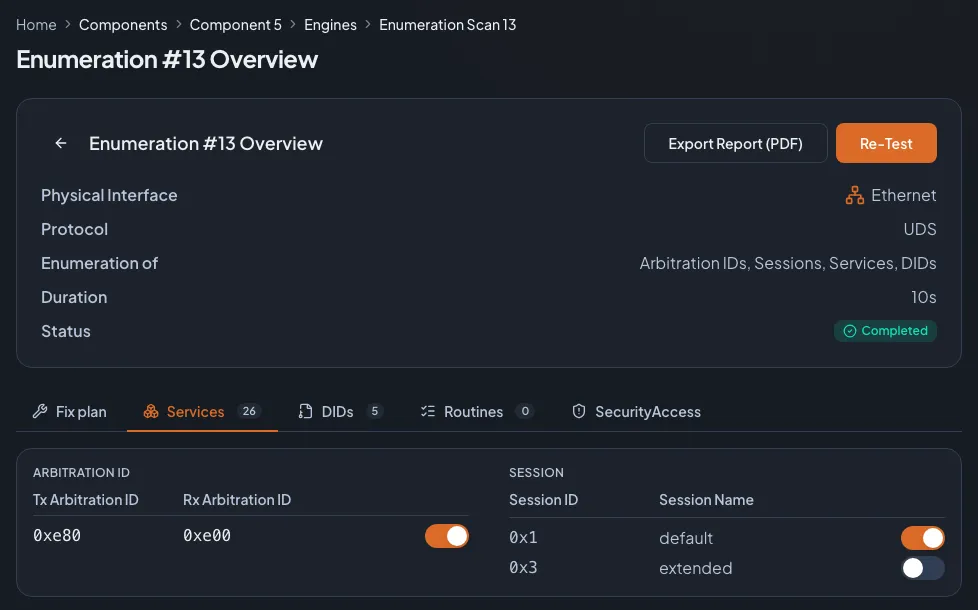
ECU を守るには、まずその診断サーフェス全体を知る必要があります。AutoST は UDS 経由でエンドポイント、セッション、サービス、データ識別子を列挙し、どれがリスクの高いものかを示します。
要約
列挙エンジンは UDS(ISO 14229)上で動く非破壊的な探索スキャンです。11 ビットと 29 ビットの範囲で ISO-TP エンドポイントを見つけ、拡張とプログラミングを含む診断セッション(0x10)を検出し、各セッションで 0x00 から 0xFE までのすべてのサービス ID をスイープして応答を分類し、データ識別子(0x22、デフォルトでは 0xF180-0xF19F の範囲、または 0x0000-0xFFFF の全空間)を読み取り、XCP と CCP のキャリブレーションインターフェースを検出します。リスクの高い各サービスは、設定可能な重み付けに基づいてスコア化されます。
動作内容
AutoST は専門家と同じやり方でバスを探ります。ただし網羅的に、数分で。
AutoST が見つけるもの
標準の 11 ビット範囲と 29 ビット範囲にわたる ISO-TP の TX/RX ペア。オプションで網羅的な探索も可能です。
デフォルト、拡張、プログラミングの各セッション。確実な移行と、プログラミングセッションで固まる ECU の安全な扱いに対応。
すべての SID を探査して分類:サポート、セキュリティアクセス拒否、セッションで非サポート、条件不正、または非サポート。
読み取り可能な DID とそのデコード済みの値。識別範囲、または識別子空間全体。
CAN や CAN FD 上に露出したキャリブレーションインターフェース。頻出かつ影響の大きい検出項目です。
リスクの高いサービス(ECU リセット、ルーチン制御、メモリアクセス、リクエストダウンロード)を自動でフラグ付けしてスコア化。
FAQ
列挙は非破壊的です。探索と読み取りのみを行い、書き込みやファジングは行いません。プログラミングセッションは最後にテストされ、スキップもできます。一部の ECU はそこで固まることがあるためです。
検出した各セッションで 0x00 から 0xFE までのすべてのサービス ID を探査し、応答コードからそれぞれを分類します。
デフォルトでは AutoST は識別 DID 範囲(0xF180-0xF19F)を読み取ります。網羅モードでは 0x0000-0xFFFF の全空間をカバーし、セッションあたり約 10 分かかります。
自社の ECU で確かめる
1 時間でパイロットのスコープを決めます:ベンチ構成、プロトコル、ターゲット、そして何をもって成功とするか。

デモの担当者Tom ZaubermannZyberum 創業者、元 VW InCar Security Testing Lab リード
Tier 1、Tier 2 サプライヤーおよび OEM での導入実績あり。リファレンスはご要望に応じてご提供します。
1 営業日以内に返信します。
プライバシーについて
当サイトでは、サイトの利用状況や広告の効果を測定するために Cookie および類似の技術を使用しています。どれを許可するかはお客様が選択できます。選択内容はフッターの「Cookie 設定」からいつでも変更できます。 プライバシーポリシー