
심각도 순 정렬
가장 위험한 문제가 맨 위에 오므로 한정된 시간이 가장 중요한 곳에 먼저 쓰입니다.
모든 엔진에 걸쳐
취약점 목록만으로는 아무에게도 도움이 되지 않습니다. AutoST는 모든 발견 사항을 하나의 계획으로 모아 심각도 순으로 정렬하고, 엔지니어에게 무엇을 바꿔야 하는지 정확히 알려 줍니다.
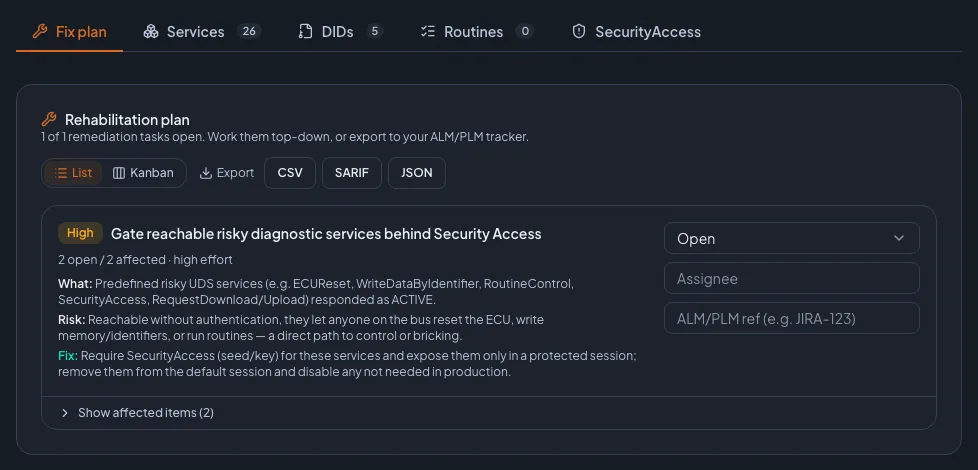
요약
Fix Plan은 모든 AutoST 엔진(UDS 열거, SecurityAccess, DoIP, SOME/IP, Android IVI)에 걸친 공유 조치 보기입니다. 각 발견 사항은 심각도 순으로 정렬된 하나의 실행 가능한 작업이 되며, 무엇이 발견되었는지, 왜 중요한지, 어떻게 고치는지를 쉬운 말로 설명합니다. 작업에는 워크플로 상태(열림, 진행 중, 완료), 담당자, ALM/PLM 참조 필드가 있고, 목록 또는 칸반 보드로 볼 수 있으며, CSV, SARIF 2.1.0, JSON으로 내보낼 수 있습니다.
실행 가능하게 만드는 요소
가장 위험한 문제가 맨 위에 오므로 한정된 시간이 가장 중요한 곳에 먼저 쓰입니다.
모든 작업이 발견 사항, 그 영향, 구체적인 조치 방법을 개발자가 바로 실행할 수 있는 언어로 설명합니다.
워크플로 상태, 담당자, ALM/PLM 참조를 목록 또는 칸반 보드에서 관리하므로 놓치는 것이 없습니다.
내보내기
Fix Plan은 SARIF 2.1.0으로 내보낼 수 있어 코드 스캔 대시보드와 개발자가 이미 보고 있는 도구에 바로 들어갑니다. 그 밖의 용도에는 CSV와 JSON이 있습니다.
발견 사항과 위험 수용이 스캔 간에 이어지므로, 재테스트 시 전체 목록을 다시 분류하지 않아도 무엇이 수정되었고 무엇이 아직 열려 있는지 보여 줍니다.
FAQ
예. UDS 열거, SecurityAccess, DoIP, SOME/IP, Android IVI의 발견 사항이 모두 하나의 공유 계획에 모입니다.
SARIF 2.1.0, CSV 또는 JSON으로 내보내십시오. SARIF는 코드 스캔 대시보드에 바로 맞으며, 각 작업에는 ALM/PLM 참조 필드도 있습니다.
귀사의 ECU에서 직접 확인하십시오
1시간 라이브 데모를 예약하십시오. 실제 대상을 스캔하고, 발견 사항과 Fix Plan을 함께 살펴보며, 어떤 질문이든 답변드립니다.

데모 진행자Tom ZaubermannZyberum 창립자, 전 VW InCar Security Testing Lab 책임자
Tier 1, Tier 2 공급업체와 OEM이 이미 신뢰하고 있습니다. 레퍼런스는 요청 시 제공합니다.
영업일 기준 1일 이내에 답변드립니다.
개인정보 보호
당사는 웹사이트와 광고 성과를 측정하기 위해 쿠키 및 유사 기술을 사용합니다. 어떤 항목을 허용할지는 직접 선택하실 수 있습니다. 선택 내용은 언제든지 하단의 "쿠키 설정"에서 변경할 수 있습니다. 개인정보 처리방침