
Ordenado por severidad
Los problemas más peligrosos quedan arriba, así el tiempo limitado va primero donde importa.
En cada motor
Una lista de vulnerabilidades no ayuda a nadie por sí sola. AutoST reúne cada hallazgo en un único plan, lo ordena por severidad y le dice a tus ingenieros exactamente qué cambiar.
En resumen
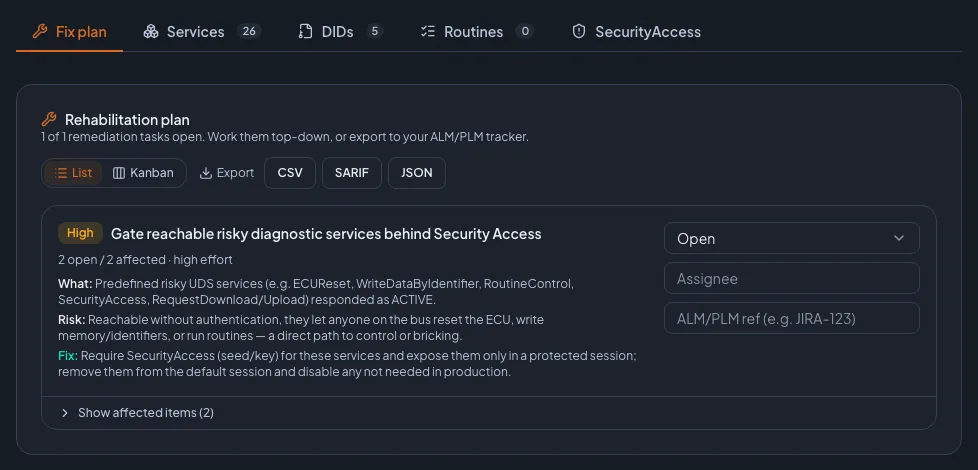
El Fix Plan es una vista de remediación compartida entre todos los motores de AutoST (enumeración UDS, SecurityAccess, DoIP, SOME/IP y Android IVI). Cada hallazgo se convierte en una tarea realizable, ordenada por severidad, con una descripción clara de qué se encontró, por qué importa y cómo corregirlo. Las tareas tienen un estado de flujo de trabajo (abierta, en curso, hecha), responsables y un campo de referencia ALM/PLM, se pueden ver como lista o como tablero Kanban, y se exportan a CSV, SARIF 2.1.0 y JSON.
Qué lo hace realizable
Los problemas más peligrosos quedan arriba, así el tiempo limitado va primero donde importa.
Cada tarea explica el hallazgo, su impacto y una remediación concreta, en un lenguaje sobre el que un desarrollador puede actuar.
Estado de flujo de trabajo, responsables y una referencia ALM/PLM, en lista o tablero Kanban, para que nada se pierda.
Exportación
El fix plan se exporta como SARIF 2.1.0, así entra directo en los paneles de escaneo de código y en las herramientas que tus desarrolladores ya vigilan. CSV y JSON están ahí para todo lo demás.
Como los hallazgos y su aceptación de riesgo se conservan entre escaneos, una nueva prueba muestra qué se corrigió y qué sigue abierto, sin volver a triar toda la lista.
FAQ
Sí. Los hallazgos de la enumeración UDS, SecurityAccess, DoIP, SOME/IP y Android IVI llegan todos a un único plan compartido.
Exporta como SARIF 2.1.0, CSV o JSON. SARIF encaja directo en los paneles de escaneo de código; cada tarea tiene además un campo de referencia ALM/PLM.
Míralo sobre tu ECU
Reserva una demo en vivo de una hora. Escaneamos un objetivo real, repasamos los hallazgos y el Fix Plan, y respondemos a todo lo que nos plantees.

Tu demo es conTom ZaubermannFundador de Zyberum, ex responsable del VW InCar Security Testing Lab
Ya confían en él proveedores Tier 1, Tier 2 y OEM. Referencias a petición.
Respondemos en un día hábil.
Tu privacidad
Usamos cookies y tecnologías similares para medir nuestro sitio web y el éxito de nuestros anuncios. Tú decides cuáles podemos usar. Puedes cambiar tu elección en cualquier momento mediante "Configuración de cookies" en el pie de página. Política de privacidad