
要約
AutoST は、ドイツ・ハノーファーの自動車および組み込みセキュリティチーム Zyberum GmbH が開発しています。2019 年に、Volkswagen AG の InCar Security Testing Lab を率いていた Tom Zaubermann が創業しました。チームは実践的な ECU ペネトレーションテストを行い、そこで学んだことを AutoST として自動化しました。保有する認証には OSCP、および ISO/SAE 21434 の SAE と TÜV SÜD Automotive Cybersecurity 認証が含まれます。
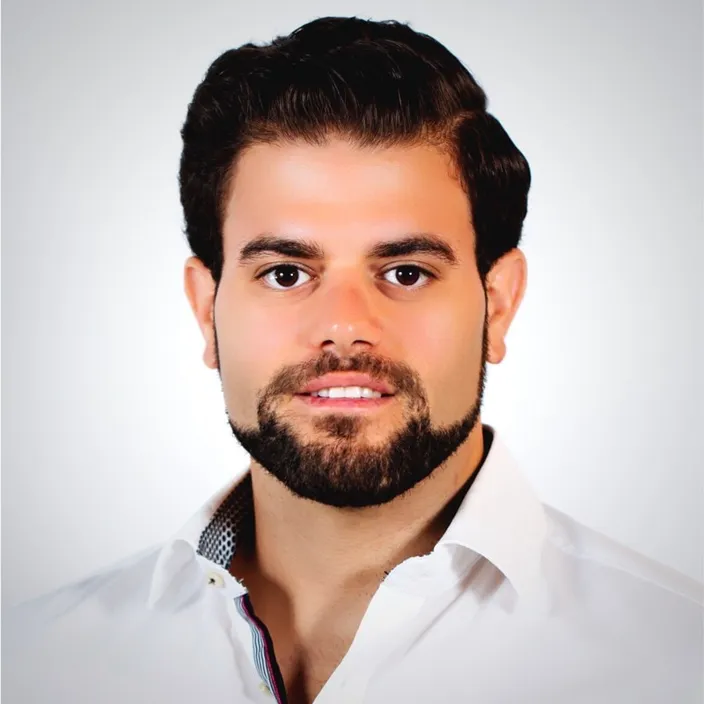
開発者
AutoST の背後にいる人物
Tom Zaubermann は 2019 年に Zyberum を創業しました。それ以前は Volkswagen AG の InCar Security Testing Lab を率い、ECU のペンテストと、開発プロセスへのセキュリティの組み込みに取り組んでいました。
AutoST はその仕事から生まれました。優れたテスターがベンチで手作業で行うチェックを、チームの誰もが実行できるエンジンに変えたものです。彼は code.talks などのカンファレンスやポッドキャストで、カーハッキングと API セキュリティについて講演しています。
- 2019 年から Zyberum 創業者
- Volkswagen AG の InCar Security Testing Lab 元リード
- OSCP および ISO/SAE 21434(SAE / TÜV SÜD)認証
- 英語とドイツ語に対応
資格
重要な領域で認証済み
脆弱性を見つけるのは資格ではなく人です。これらは、お客様から求められる資格です。
OSCP
Offensive Security Certified Professional
OffSec
Automotive Cybersecurity Level 1 & 2
Automotive Cybersecurity Certification for ISO/SAE 21434
SAE International · TÜV SÜD
ISO/IEC 27001 Auditor
Information security management systems
CRA Auditor
EU Cyber Resilience Act
CCISO
Certified Chief Information Security Officer
Technion
ステージと配信で
講演とポッドキャスト
Tom がカーハッキングとアプリケーションセキュリティについて語った内容の一部です。
再生を押すと YouTube から動画が読み込まれます。
会社について
現役のセキュリティチームが作る製品
Zyberum はハノーファーのサイバーセキュリティ企業です。AutoST はその自動車向け製品であり、日々 ECU のペネトレーションテストを行っている同じ人たちが開発し、使っています。
そこが違いです。AutoST は誰かが書いた仕様書ではなく、ECU を破ることを本業とするチームの実践を凝縮したものであり、そこで見つかったことがツールにフィードバックされ続けています。
自社の ECU で確かめる
お使いのタイプの ECU で AutoST が動く様子をご覧ください
1 時間のライブデモを予約してください。実際のターゲットをスキャンし、検出結果と Fix Plan を一緒に確認しながら、どんな質問にもお答えします。
- 担当するのは営業ではなくセキュリティエンジニア
- プロトコルやハードウェアに関する質問を持ち込み可
- 無料で、終了後には明確な次のステップを提示

デモの担当者Tom ZaubermannZyberum 創業者、元 VW InCar Security Testing Lab リード
Tier 1、Tier 2 サプライヤーおよび OEM での導入実績あり。リファレンスはご要望に応じてご提供します。
またはメッセージを送る
1 営業日以内に返信します。