
Classé par gravité
Les problèmes les plus dangereux sont en haut, de sorte que le temps limité va d’abord là où ça compte.
Sur chaque moteur
Une liste de vulnérabilités n’aide personne à elle seule. AutoST rassemble chaque résultat dans un plan unique, le classe par gravité et dit à vos ingénieurs exactement quoi changer.
En bref
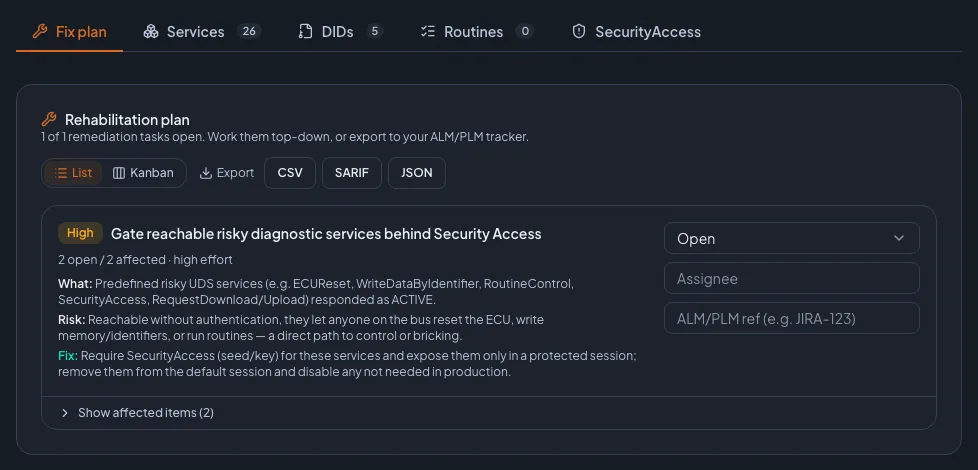
Le Fix Plan est une vue de remédiation partagée sur tous les moteurs AutoST (énumération UDS, SecurityAccess, DoIP, SOME/IP et Android IVI). Chaque résultat devient une tâche exploitable, classée par gravité, avec une description claire de ce qui a été trouvé, pourquoi cela compte et comment le corriger. Les tâches ont un état de workflow (ouvert, en cours, terminé), des assignés et un champ de référence ALM/PLM, se consultent en liste ou en tableau Kanban, et s’exportent vers CSV, SARIF 2.1.0 et JSON.
Ce qui le rend exploitable
Les problèmes les plus dangereux sont en haut, de sorte que le temps limité va d’abord là où ça compte.
Chaque tâche explique le résultat, son impact et une remédiation concrète, dans un langage sur lequel un développeur peut agir.
État de workflow, assignés et une référence ALM/PLM, en liste ou en tableau Kanban, pour que rien ne se perde.
Export
Le fix plan s’exporte en SARIF 2.1.0, donc il s’intègre directement aux tableaux de bord de code-scanning et aux outils que vos développeurs surveillent déjà. CSV et JSON sont là pour tout le reste.
Comme les résultats et leur acceptation de risque sont repris d’un scan à l’autre, un nouveau test montre ce qui a été corrigé et ce qui reste ouvert, sans retrier toute la liste.
FAQ
Oui. Les résultats de l’énumération UDS, du SecurityAccess, de DoIP, de SOME/IP et d’Android IVI atterrissent tous dans un plan partagé unique.
Export en SARIF 2.1.0, CSV ou JSON. Le SARIF s’intègre directement aux tableaux de bord de code-scanning ; chaque tâche a aussi un champ de référence ALM/PLM.
Voyez-le sur votre ECU
Réservez une démo en direct d’une heure. Nous scannons une cible réelle, parcourons les résultats et le Fix Plan, et répondons à tout ce que vous nous posez.

Votre démo se fait avecTom ZaubermannFondateur de Zyberum, ancien responsable du VW InCar Security Testing Lab
Déjà adopté par des fournisseurs Tier 1, Tier 2 et des OEM. Références sur demande.
Nous répondons sous un jour ouvré.
Votre vie privée
Nous utilisons des cookies et des technologies similaires pour mesurer notre site web et le succès de nos publicités. Vous décidez lesquels nous pouvons utiliser. Vous pouvez modifier votre choix à tout moment via « Paramètres des cookies » dans le pied de page. Politique de confidentialité