
Nach Schweregrad priorisiert
Die gefährlichsten Probleme stehen oben, sodass begrenzte Zeit zuerst dorthin geht, wo es zählt.
Über jede Engine hinweg
Eine Liste von Schwachstellen hilft allein niemandem. AutoST zieht jedes Finding in einen einzigen Plan, priorisiert es nach Schweregrad und sagt deinen Engineers ganz genau, was sie ändern müssen.
Kurz gesagt
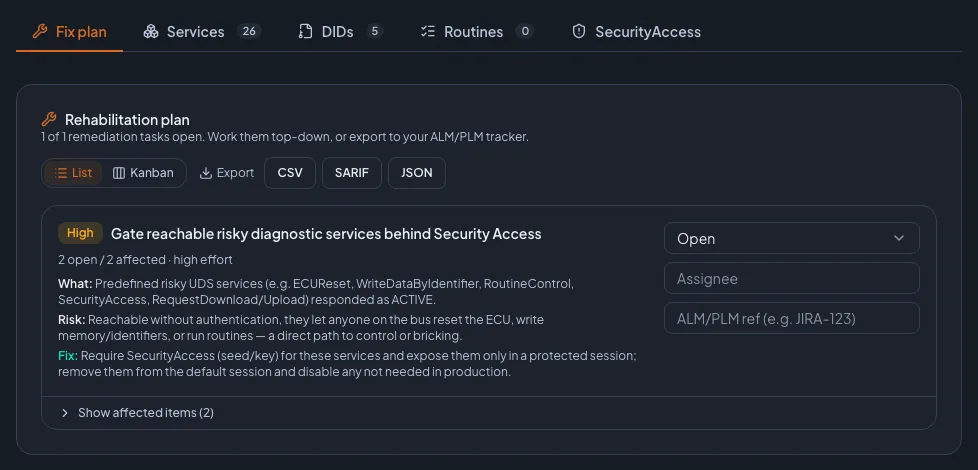
Der Fix Plan ist eine gemeinsame Behebungsansicht über alle AutoST-Engines (UDS Enumeration, SecurityAccess, DoIP, SOME/IP und Android IVI). Jedes Finding wird zu einer bearbeitbaren Aufgabe, priorisiert nach Schweregrad, mit einer klaren Beschreibung, was gefunden wurde, warum es wichtig ist und wie es zu beheben ist. Aufgaben haben einen Workflow-Status (offen, in Bearbeitung, erledigt), Zuständige und ein ALM/PLM-Referenzfeld, lassen sich als Liste oder Kanban-Board anzeigen und exportieren nach CSV, SARIF 2.1.0 und JSON.
Was es bearbeitbar macht
Die gefährlichsten Probleme stehen oben, sodass begrenzte Zeit zuerst dorthin geht, wo es zählt.
Jede Aufgabe erklärt das Finding, seine Auswirkung und eine konkrete Behebung, in einer Sprache, mit der ein Entwickler arbeiten kann.
Workflow-Status, Zuständige und eine ALM/PLM-Referenz, in einer Liste oder einem Kanban-Board, sodass nichts verloren geht.
Export
Der Fix Plan exportiert als SARIF 2.1.0, sodass er direkt in Code-Scanning-Dashboards und die Tools fällt, die deine Entwickler ohnehin beobachten. CSV und JSON gibt es für alles andere.
Weil Findings und ihre Risikoakzeptanz zwischen Scans übernommen werden, zeigt ein Re-Test, was behoben wurde und was noch offen ist, ohne die ganze Liste neu zu triagieren.
FAQ
Ja. Findings aus UDS Enumeration, SecurityAccess, DoIP, SOME/IP und Android IVI landen alle in einem gemeinsamen Plan.
Export als SARIF 2.1.0, CSV oder JSON. SARIF passt direkt in Code-Scanning-Dashboards; jede Aufgabe hat zudem ein ALM/PLM-Referenzfeld.
Sieh es auf deinem ECU
Buch eine einstündige Live-Demo. Wir scannen ein echtes Ziel, gehen die Findings und den Fix Plan durch und beantworten alles, was du uns zuwirfst.

Deine Demo ist mitTom ZaubermannGründer von Zyberum, früher Leiter des VW InCar Security Testing Lab
Bereits im Einsatz bei Tier-1-, Tier-2-Zulieferern und OEMs. Referenzen auf Anfrage.
Wir antworten innerhalb eines Werktags.
Deine Privatsphäre
Wir setzen Cookies und ähnliche Technologien ein, um unsere Website und den Erfolg unserer Werbung zu messen. Du entscheidest, welche wir verwenden dürfen. Du kannst deine Auswahl jederzeit über "Cookie-Einstellungen" im Footer ändern. Datenschutzerklärung