
Ordinato per gravità
I problemi più pericolosi stanno in cima, così il tempo limitato va prima dove conta.
Attraverso ogni motore
Un elenco di vulnerabilità da solo non aiuta nessuno. AutoST raccoglie ogni risultato in un unico piano, lo ordina per gravità e dice ai tuoi ingegneri esattamente cosa cambiare.
In breve
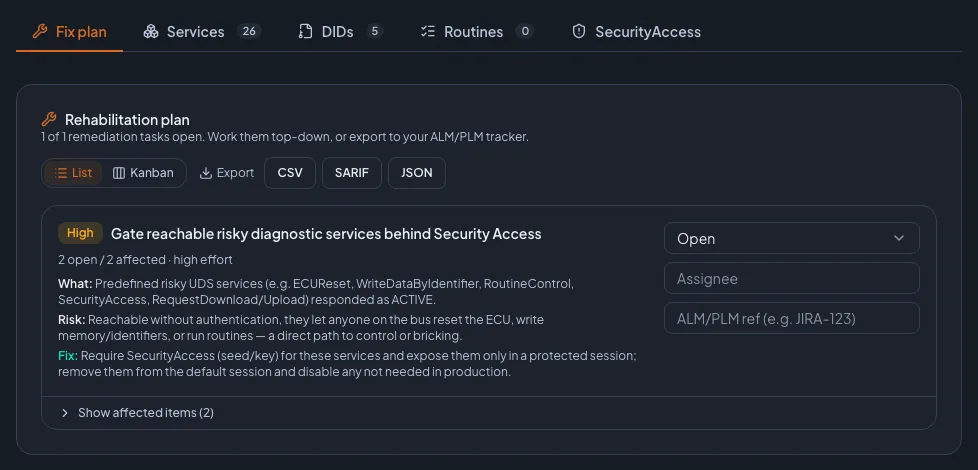
Il Fix Plan è una vista di rimedio condivisa tra tutti i motori di AutoST (enumerazione UDS, SecurityAccess, DoIP, SOME/IP e Android IVI). Ogni risultato diventa un task lavorabile, ordinato per gravità, con una descrizione chiara di cosa è stato trovato, perché è importante e come correggerlo. I task hanno uno stato di workflow (aperto, in corso, fatto), assegnatari e un campo di riferimento ALM/PLM, possono essere visti come lista o come bacheca Kanban ed esportati in CSV, SARIF 2.1.0 e JSON.
Cosa lo rende lavorabile
I problemi più pericolosi stanno in cima, così il tempo limitato va prima dove conta.
Ogni task spiega il risultato, il suo impatto e un rimedio concreto, in un linguaggio su cui uno sviluppatore può agire.
Stato di workflow, assegnatari e un riferimento ALM/PLM, in una lista o una bacheca Kanban, così nulla va perso.
Export
Il fix plan si esporta come SARIF 2.1.0, così finisce direttamente nelle dashboard di code-scanning e negli strumenti che i tuoi sviluppatori già osservano. CSV e JSON ci sono per tutto il resto.
Poiché i risultati e la relativa accettazione del rischio si conservano tra una scansione e l’altra, un nuovo test mostra cosa è stato corretto e cosa è ancora aperto, senza ritriaggiare l’intero elenco.
FAQ
Sì. I risultati di enumerazione UDS, SecurityAccess, DoIP, SOME/IP e Android IVI confluiscono tutti in un unico piano condiviso.
Esporta come SARIF 2.1.0, CSV o JSON. SARIF si adatta direttamente alle dashboard di code-scanning; ogni task ha anche un campo di riferimento ALM/PLM.
Vedilo sulla tua ECU
Prenota una demo dal vivo di un’ora. Scansioniamo un target reale, analizziamo insieme i risultati e il Fix Plan, e rispondiamo a tutto quello che ci chiedi.

La tua demo è conTom ZaubermannFondatore di Zyberum, ex responsabile del VW InCar Security Testing Lab
Già scelto da fornitori Tier 1, Tier 2 e OEM. Referenze su richiesta.
Rispondiamo entro un giorno lavorativo.
La tua privacy
Utilizziamo cookie e tecnologie simili per misurare il nostro sito web e il successo delle nostre inserzioni. Decidi tu quali possiamo usare. Puoi modificare la tua scelta in qualsiasi momento tramite "Impostazioni cookie" nel footer. Informativa sulla privacy