
UDS 열거
진단 엔드포인트, 세션, 모든 서비스와 읽기 가능한 DID를 찾아내고 위험한 항목을 표시합니다.
UDS 열거요약
AutoST는 독일 Zyberum GmbH가 개발한 자동차 ECU용 자동 보안 테스트 플랫폼입니다. 테스트 에이전트(Carbyne)가 CAN, CAN FD, DoIP 또는 SOME/IP를 통해 벤치 위의 ECU에 연결되고, 웹 대시보드가 스캔을 오케스트레이션합니다. 진단 세션, 서비스, 데이터 식별자를 열거하고, ODX와 CDD 파일을 가져와 DID 이름을 지정하고 루틴을 실행하며, UDS SecurityAccess(0x27)를 검증하고, UDS와 CAN을 퍼징하고, ADB를 통해 Android 인포테인먼트 장치를 점검하며, 위험을 점수화하고 PDF, SARIF, CSV, JSON 출력과 함께 우선순위가 매겨진 Fix Plan을 생성합니다. 자체 서버 또는 Zyberum 호스팅으로 운영되며 CI/CD 파이프라인에 통합됩니다.
작동 방식
보안 전문가가 필요하지 않습니다. 테스트 엔지니어가 연결하면 나머지는 AutoST가 처리합니다.
대시보드에서 ECU를 정의하고 벤치의 Carbyne 에이전트를 페어링합니다. SocketCAN, Vector 또는 Panda 인터페이스를 통해 CAN, CAN FD, DoIP, SOME/IP로 통신합니다.
엔진을 선택합니다: 열거, 퍼징, SecurityAccess, DoIP/SOME/IP, IVI. ODX 또는 CDD 파일을 업로드해 DID 이름을 지정하고 루틴을 실행합니다. 진행 상황을 실시간으로 확인합니다.
AutoST는 모든 발견 사항을 위험도별로 순위화하고, 구체적인 조치 방법과 함께 Fix Plan으로 묶으며, PDF 증적과 트래커용 SARIF, CSV, JSON을 내보냅니다.
대시보드
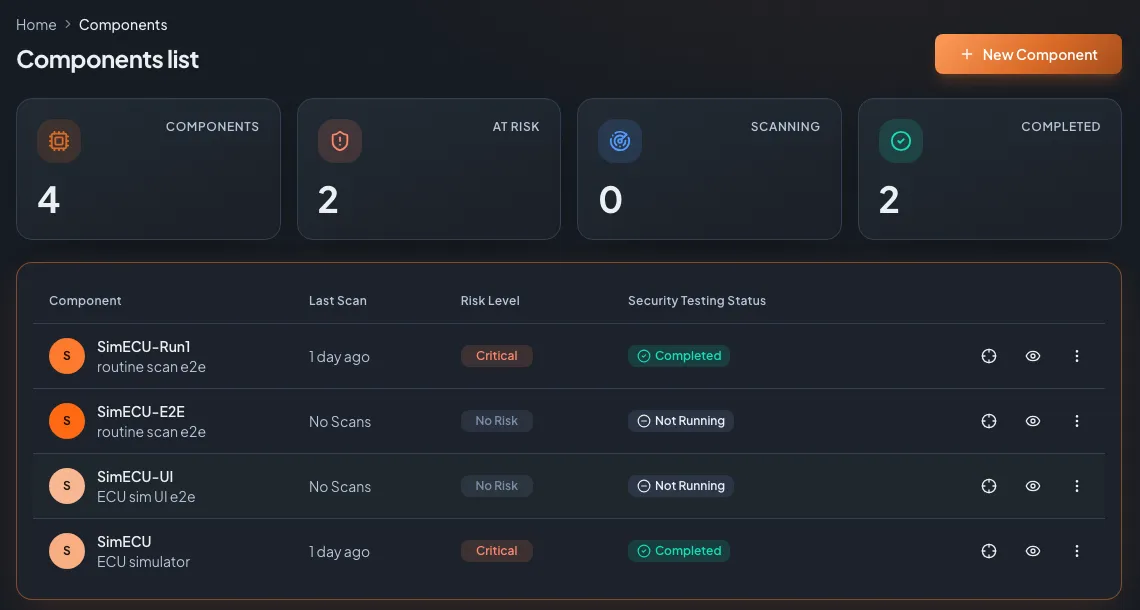
프로젝트 또는 차종별로 그룹화된 컴포넌트에 위험 배지와 최근 스캔 상태가 표시됩니다. 역할과 그룹으로 팀과 공급업체를 분리합니다.
엔진
각 엔진은 하나의 집중된 보안 테스트입니다. 하나만 실행하거나 전부 실행한 뒤 Fix Plan이 발견 사항을 모으게 하십시오.
진단 엔드포인트, 세션, 모든 서비스와 읽기 가능한 DID를 찾아내고 위험한 항목을 표시합니다.
UDS 열거ODX, PDX, CDD를 가져와 DID 이름을 지정하고 올바른 루틴(0x31)을 호출하며, 선택적으로 쓰기 프로빙을 수행합니다.
DID 및 루틴시드 무작위성, 취약한 시드/키 알고리즘, 기본 키, 무차별 대입 잠금, 시퀀스 강제 여부를 테스트합니다.
SecurityAccessTesterPresent와 DTC 모니터링을 통한 실시간 크래시 감지를 갖춘 재현 가능한 UDS 및 CAN 퍼징입니다.
ECU 퍼징UDS over IP, DoIP 라우팅 활성화와 차량 탐색, 그리고 SOME/IP 서비스 및 메서드 매핑을 수행합니다.
DoIP 및 SOME/IPADB를 통한 Android 인포테인먼트 정찰 및 하드닝 점검: 권한, 노출된 컴포넌트, SELinux.
IVI 테스트Fix Plan
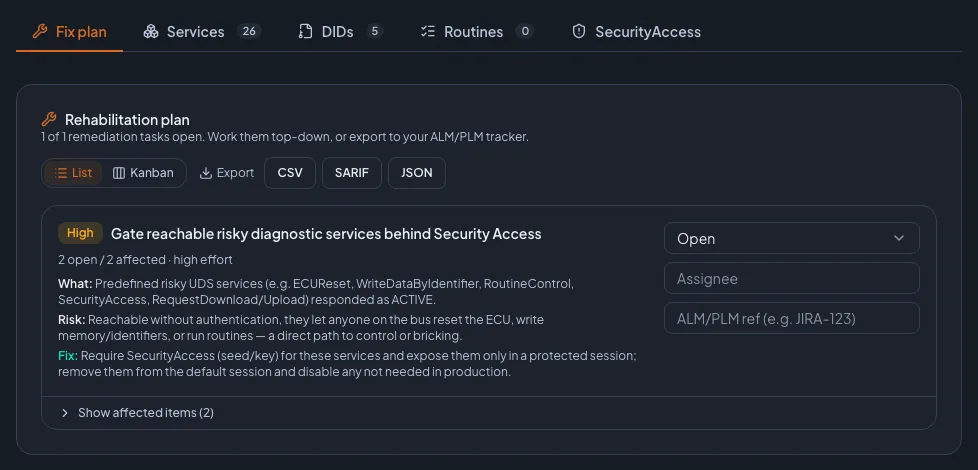
모든 엔진의 모든 발견 사항이 심각도 순으로 정렬된 하나의 조치 계획에 모입니다. 각 작업은 무엇이 발견되었는지, 왜 중요한지, 어떻게 고치는지를 설명하며, 워크플로 상태와 ALM/PLM 트래커 내보내기를 지원합니다.
팀이 AutoST를 선택하는 이유
귀사의 QA 및 테스트 엔지니어가 심층 보안 테스트를 실행합니다. 어렵게 쌓은 노하우가 엔진에 내장되어 있습니다.
재현 가능한 시드, API 토큰, CI 플러그인 덕분에 같은 스캔이 1년에 한 번이 아니라 모든 빌드마다 실행됩니다.
AutoST를 자체 서버에서 운영하거나 당사 호스팅을 이용하십시오. 테스트 결과와 보고서는 귀사의 소유입니다.
대안과의 비교
| AutoST | 수동 펜테스트 | 자체 제작 스크립트 | |
|---|---|---|---|
| UDS, DoIP, SOME/IP, IVI 커버리지 | 하나의 플랫폼으로 전부 | 테스터에 따라 다름 | 시간 내에 작성한 범위만 |
| 모든 빌드마다 반복 가능 | 예, API와 CI 플러그인으로 | 아니요, 일회성 프로젝트 | 직접 유지보수할 때만 |
| 증적이 포함된 우선순위 Fix Plan | 내장, 내보내기 가능 | 최종 보고서에 포함 | 직접 작성해야 함 |
| 보안 전문가 없이 실행 | 예 | 아니요 | 작성자가 필요 |
펜테스트와 AutoST는 서로 잘 보완합니다: 넓고 반복 가능한 커버리지는 AutoST로, 깊고 창의적인 작업은 전문가에게 맡기십시오.
FAQ
AutoST는 자동차 ECU를 테스트합니다: UDS 진단(세션, 서비스, DID)을 열거하고, ODX/CDD 파일의 루틴을 스캔하며, SecurityAccess(0x27)를 검증하고, UDS와 CAN을 퍼징하고, DoIP와 SOME/IP를 테스트하며, ADB를 통해 Android 인포테인먼트 장치를 점검합니다. 위험을 점수화하고 우선순위가 매겨진 Fix Plan을 생성합니다.
아니요. AutoST는 QA 및 테스트 엔지니어가 심층 보안 테스트를 실행할 수 있도록 설계되었습니다. ECU를 벤치 에이전트에 연결하고 엔진을 선택한 뒤 결과를 읽기만 하면 됩니다. 보안 지식은 엔진 안에 있습니다.
CAN 및 CAN FD(ISO-TP), UDS(ISO 14229), XCP 및 CCP, DoIP(ISO 13400), SOME/IP를 지원합니다. Carbyne 벤치 에이전트는 Windows와 Linux에서 실행되며 SocketCAN, Vector XL, comma.ai Panda 인터페이스와 함께 작동합니다.
예. AutoST는 자체 서버에서 컨테이너로 실행하거나 Zyberum 호스팅으로 운영할 수 있습니다. 테스트 데이터와 보고서는 귀사에 남습니다. 역할 기반 접근 제어와 그룹을 갖춘 멀티테넌트 구조입니다.
예. AutoST는 장기 API 토큰과 CI 플러그인을 제공합니다. 플러그인은 스캔을 트리거하고 결과를 폴링하며 발견 사항이 있으면 빌드를 실패시키고 JSON, JUnit XML, PDF를 출력합니다. 어떤 CI 시스템이든 REST API로 구동할 수 있습니다.
AutoST는 독일 하노버의 자동차 보안 팀인 Zyberum GmbH가 개발합니다. 창립자 Tom Zaubermann은 Volkswagen AG의 InCar Security Testing Lab 책임자를 역임했습니다.
귀사의 ECU에서 직접 확인하십시오
1시간 라이브 데모를 예약하십시오. 실제 대상을 스캔하고, 발견 사항과 Fix Plan을 함께 살펴보며, 어떤 질문이든 답변드립니다.

데모 진행자Tom ZaubermannZyberum 창립자, 전 VW InCar Security Testing Lab 책임자
Tier 1, Tier 2 공급업체와 OEM이 이미 신뢰하고 있습니다. 레퍼런스는 요청 시 제공합니다.
영업일 기준 1일 이내에 답변드립니다.
개인정보 보호
당사는 웹사이트와 광고 성과를 측정하기 위해 쿠키 및 유사 기술을 사용합니다. 어떤 항목을 허용할지는 직접 선택하실 수 있습니다. 선택 내용은 언제든지 하단의 "쿠키 설정"에서 변경할 수 있습니다. 개인정보 처리방침