
UDS Enumeration
Findet Diagnose-Endpunkte, Sessions, jeden Service und die lesbaren DIDs und markiert die riskanten.
UDS EnumerationSicherheitstests für automotive ECUs
AutoST verbindet sich mit einem ECU an deinem Prüfstand, bildet seine Diagnose-Oberfläche ab, fuzzt es, prüft seinen SecurityAccess und übergibt deinem Team einen priorisierten Fix Plan. Die Tiefe eines Spezialisten, ausgeführt von deinen eigenen Testingenieuren.
Kurz gesagt
AutoST ist eine automatisierte Sicherheitstest-Plattform für automotive ECUs, gebaut von der Zyberum GmbH in Deutschland. Ein Test-Agent (Carbyne) verbindet sich mit einem ECU am Prüfstand über CAN, CAN FD, DoIP oder SOME/IP, während ein Web-Dashboard die Scans orchestriert. Er enumeriert Diagnose-Sessions, Services und Data Identifier, importiert ODX- und CDD-Dateien, um DIDs zu benennen und Routinen auszuführen, probt UDS SecurityAccess (0x27), fuzzt UDS und CAN, prüft Android-Infotainment-Einheiten über ADB, bewertet das Risiko und erstellt einen priorisierten Fix Plan mit PDF-, SARIF-, CSV- und JSON-Ausgabe. Er läuft auf deinen eigenen Servern oder von Zyberum gehostet und passt in CI/CD-Pipelines.
So funktioniert es
Keine Security-Spezialisten nötig. Ein Testingenieur verkabelt es und AutoST erledigt den Rest.
Definiere das ECU im Dashboard und koppele den Carbyne-Agent an deinem Prüfstand. Er spricht CAN, CAN FD, DoIP und SOME/IP über ein SocketCAN-, Vector- oder Panda-Interface.
Wähle die Engines: Enumeration, Fuzzing, SecurityAccess, DoIP/SOME/IP, IVI. Lade eine ODX- oder CDD-Datei hoch, um DIDs zu benennen und Routinen anzusteuern. Verfolge den Fortschritt live.
AutoST priorisiert jedes Finding nach Risiko, gruppiert es in einem Fix Plan mit konkreter Behebung und exportiert PDF-Nachweise plus SARIF, CSV oder JSON für dein Tracker.
Das Dashboard
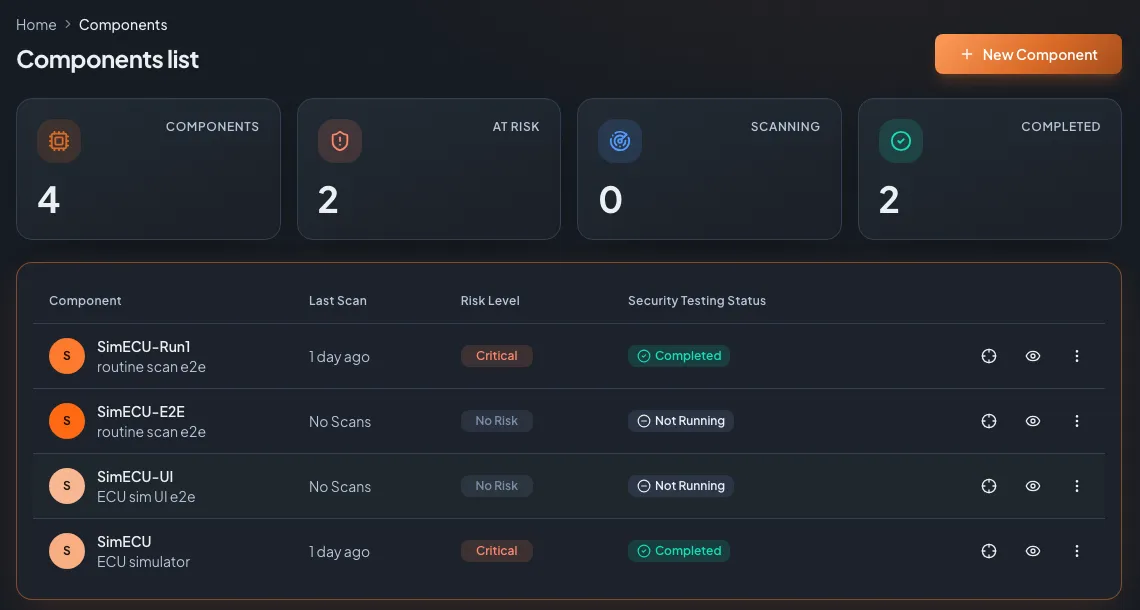
Komponenten gruppiert nach Projekt oder Fahrzeuglinie, jede mit einem Risiko-Badge und dem Status ihres letzten Scans. Rollen und Gruppen halten Teams und Zulieferer auseinander.
Die Engines
Jede Engine ist ein fokussierter Sicherheitstest. Führe eine aus, oder alle, und lass den Fix Plan die Findings zusammenführen.
Findet Diagnose-Endpunkte, Sessions, jeden Service und die lesbaren DIDs und markiert die riskanten.
UDS EnumerationImportiert ODX, PDX und CDD, um DIDs zu benennen und die richtigen Routinen (0x31) aufzurufen, mit optionalem Write-Probing.
DID & RoutinenTestet Seed-Zufälligkeit, schwache Seed/Key-Algorithmen, Default-Keys, Brute-Force-Lockout und Sequenz-Durchsetzung.
SecurityAccessReproduzierbares UDS- und CAN-Fuzzing mit Live-Crash-Erkennung über TesterPresent und DTC-Monitoring.
ECU-FuzzingUDS über IP, DoIP Routing Activation und Vehicle Discovery, plus Mapping von SOME/IP-Services und -Methoden.
DoIP & SOME/IPRecon- und Härtungs-Checks für Android-Infotainment über ADB: Permissions, exponierte Komponenten, SELinux.
IVI-TestsDer Fix Plan
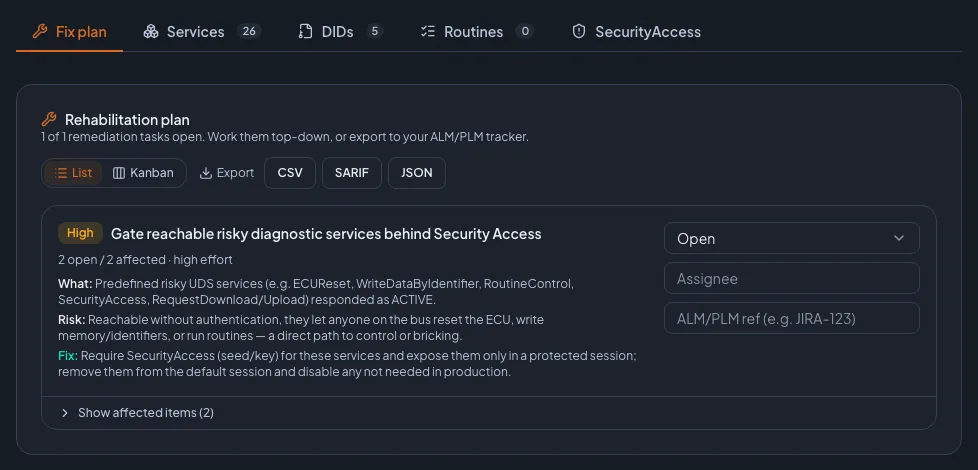
Jedes Finding über jede Engine landet in einem Behebungsplan, priorisiert nach Schweregrad. Jede Aufgabe sagt, was gefunden wurde, warum es wichtig ist und wie es zu beheben ist, mit einem Workflow-Status und Export in dein ALM- oder PLM-Tracker.
Warum Teams AutoST wählen
Deine QA- und Testingenieure führen tiefe Sicherheitstests aus. Das hart erarbeitete Wissen steckt in den Engines.
Reproduzierbare Seeds, API-Tokens und ein CI-Plugin sorgen dafür, dass derselbe Scan bei jedem Build läuft, nicht einmal im Jahr.
Betreibe AutoST auf deinen eigenen Servern oder lass es uns hosten. Testergebnisse und Reports gehören dir.
Die Alternative
| AutoST | Manueller Pentest | Eigene Skripte | |
|---|---|---|---|
| Abdeckung von UDS, DoIP, SOME/IP, IVI | Eine Plattform, alles davon | Hängt vom Tester ab | Was du gerade zu scripten geschafft hast |
| Wiederholbar bei jedem Build | Ja, über API und CI-Plugin | Nein, eine Momentaufnahme | Nur wenn du sie pflegst |
| Priorisierter Fix Plan mit Nachweisen | Eingebaut, exportierbar | Im Abschlussbericht | Schreibst du selbst |
| Läuft ohne Security-Spezialisten | Ja | Nein | Braucht den Autor |
Ein Pentest und AutoST ergänzen sich gut: Nutze AutoST für breite, wiederholbare Abdeckung und hol Spezialisten für die tiefe, kreative Arbeit dazu.
FAQ
AutoST testet automotive ECUs: Es enumeriert UDS-Diagnostik (Sessions, Services, DIDs), scannt Routinen aus ODX/CDD-Dateien, probt SecurityAccess (0x27), fuzzt UDS und CAN, testet DoIP und SOME/IP und prüft Android-Infotainment-Einheiten über ADB. Es bewertet das Risiko und erstellt einen priorisierten Fix Plan.
Nein. AutoST ist so gebaut, dass QA- und Testingenieure tiefe Sicherheitstests ausführen können. Du verkabelst das ECU mit dem Prüfstand-Agent, wählst die Engines und liest die Ergebnisse. Das Security-Wissen steckt in den Engines.
CAN und CAN FD (ISO-TP), UDS (ISO 14229), XCP und CCP, DoIP (ISO 13400) und SOME/IP. Der Carbyne-Prüfstand-Agent läuft unter Windows und Linux und arbeitet mit SocketCAN-, Vector-XL- und comma.ai-Panda-Interfaces.
Ja. AutoST läuft als Container auf deinen eigenen Servern oder von Zyberum gehostet. Testdaten und Reports bleiben bei dir. Es ist mandantenfähig mit rollenbasiertem Zugriff und Gruppen.
Ja. AutoST hat langlebige API-Tokens und ein CI-Plugin, das einen Scan auslöst, auf das Ergebnis pollt, den Build bei Findings fehlschlagen lässt und JSON, JUnit XML und ein PDF ausgibt. Jedes CI-System kann es über die REST-API steuern.
AutoST wird von der Zyberum GmbH gebaut, einem Automotive-Security-Team in Hannover, gegründet von Tom Zaubermann, dem früheren Leiter des InCar Security Testing Lab bei der Volkswagen AG.
Sieh es auf deinem ECU
Buch eine einstündige Live-Demo. Wir scannen ein echtes Ziel, gehen die Findings und den Fix Plan durch und beantworten alles, was du uns zuwirfst.

Deine Demo ist mitTom ZaubermannGründer von Zyberum, früher Leiter des VW InCar Security Testing Lab
Bereits im Einsatz bei Tier-1-, Tier-2-Zulieferern und OEMs. Referenzen auf Anfrage.
Wir antworten innerhalb eines Werktags.
Deine Privatsphäre
Wir setzen Cookies und ähnliche Technologien ein, um unsere Website und den Erfolg unserer Werbung zu messen. Du entscheidest, welche wir verwenden dürfen. Du kannst deine Auswahl jederzeit über "Cookie-Einstellungen" im Footer ändern. Datenschutzerklärung