
UDS 枚举
发现诊断端点、会话、全部服务和可读 DID,并标记其中有风险的项。
UDS 枚举简而言之
AutoST 是面向汽车 ECU 的自动化安全测试平台,由德国 Zyberum GmbH 开发。测试代理(Carbyne)通过 CAN、CAN FD、DoIP 或 SOME/IP 连接到台架上的 ECU,Web 控制台负责编排扫描。它枚举诊断会话、服务和数据标识符,导入 ODX 和 CDD 文件以命名 DID 并运行例程,探测 UDS SecurityAccess(0x27),对 UDS 和 CAN 进行模糊测试,通过 ADB 检查 Android 信息娱乐单元,评估风险并生成按优先级排序的修复计划,输出 PDF、SARIF、CSV 和 JSON。它可部署在您自己的服务器上或由 Zyberum 托管,并可集成到 CI/CD 流水线中。
工作原理
无需安全专家。测试工程师接好线,其余交给 AutoST。
在控制台中定义 ECU,并配对台架上的 Carbyne 代理。它通过 SocketCAN、Vector 或 Panda 接口支持 CAN、CAN FD、DoIP 和 SOME/IP。
选择引擎:枚举、模糊测试、SecurityAccess、DoIP/SOME/IP、IVI。上传 ODX 或 CDD 文件以命名 DID 并驱动例程。实时查看进度。
AutoST 按风险对每个发现项排序,归入附带具体整改措施的修复计划,并导出 PDF 证据以及 SARIF、CSV 或 JSON 供您的跟踪系统使用。
控制台
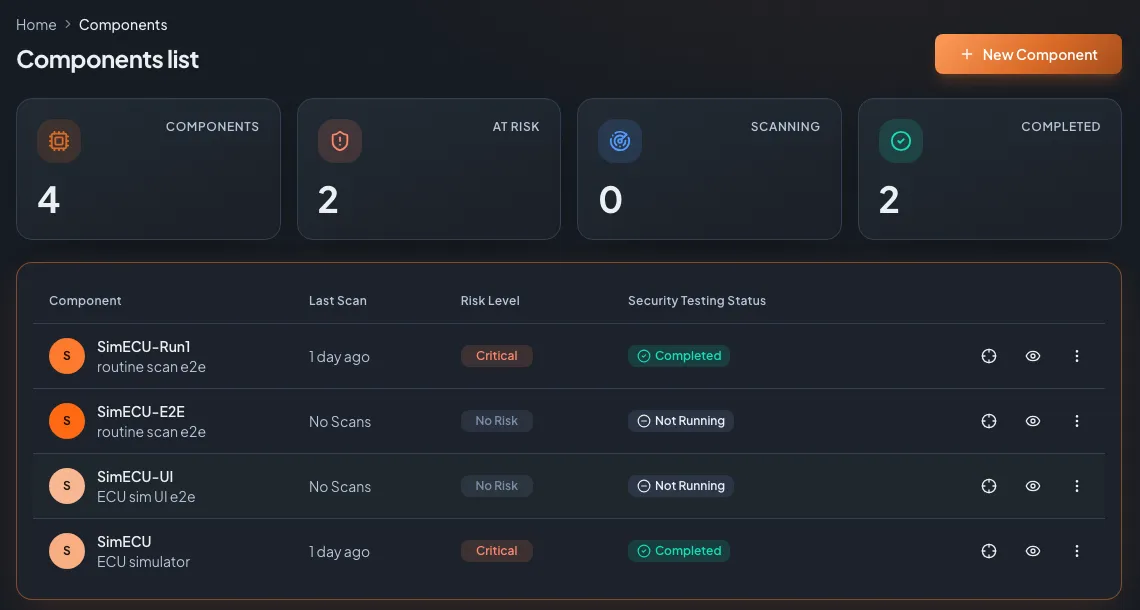
组件按项目或车型线分组,每个组件都带有风险标记和最近一次扫描的状态。角色和分组将团队与供应商相互隔离。
测试引擎
每个引擎都是一项专注的安全测试。可以单独运行,也可以全部运行,让修复计划汇总所有发现项。
发现诊断端点、会话、全部服务和可读 DID,并标记其中有风险的项。
UDS 枚举导入 ODX、PDX 和 CDD 以命名 DID 并调用正确的例程(0x31),可选启用写探测。
DID 与例程测试种子随机性、弱种子/密钥算法、默认密钥、暴力破解锁定以及顺序校验。
SecurityAccess可复现的 UDS 与 CAN 模糊测试,通过 TesterPresent 和 DTC 监控实时检测崩溃。
ECU 模糊测试UDS over IP、DoIP 路由激活与车辆发现,以及 SOME/IP 服务与方法映射。
DoIP 与 SOME/IP通过 ADB 对 Android 信息娱乐系统进行侦察和加固检查:权限、暴露的组件、SELinux。
IVI 测试修复计划
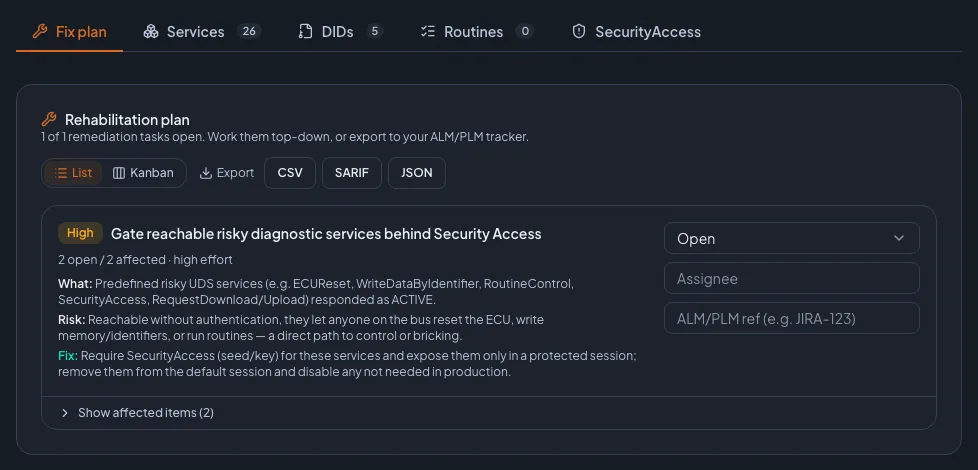
所有引擎的每个发现项都汇入同一份整改计划,按严重程度排序。每项任务都说明发现了什么、为什么重要以及如何修复,并带有工作流状态,可导出到您的 ALM 或 PLM 跟踪系统。
团队为何选择 AutoST
由您的 QA 和测试工程师执行深度安全测试。来之不易的专业知识已内置在引擎中。
可复现的种子、API 令牌和 CI 插件,让同一扫描在每次构建中运行,而不是一年一次。
在您自己的服务器上运行 AutoST,或交由我们托管。测试结果和报告都属于您。
替代方案
| AutoST | 人工渗透测试 | 自研脚本 | |
|---|---|---|---|
| 对 UDS、DoIP、SOME/IP、IVI 的覆盖 | 一个平台,全部覆盖 | 取决于测试人员 | 取决于您有时间写多少 |
| 每次构建可重复执行 | 是,通过 API 和 CI 插件 | 否,一次性项目 | 仅当您持续维护时 |
| 带证据的优先级修复计划 | 内置,可导出 | 在最终报告中 | 需要自己编写 |
| 无需安全专家即可运行 | 是 | 否 | 需要脚本作者 |
渗透测试与 AutoST 可以很好地互补:用 AutoST 实现广泛、可重复的覆盖,再请专家做深入、有创造性的工作。
FAQ
AutoST 测试汽车 ECU:枚举 UDS 诊断(会话、服务、DID),根据 ODX/CDD 文件扫描例程,探测 SecurityAccess(0x27),对 UDS 和 CAN 进行模糊测试,测试 DoIP 和 SOME/IP,并通过 ADB 检查 Android 信息娱乐单元。它评估风险并生成按优先级排序的修复计划。
不需要。AutoST 的设计目标就是让 QA 和测试工程师能够执行深度安全测试。您把 ECU 接到台架代理上,选择引擎,然后阅读结果。安全知识已内置在引擎中。
CAN 和 CAN FD(ISO-TP)、UDS(ISO 14229)、XCP 和 CCP、DoIP(ISO 13400)以及 SOME/IP。Carbyne 台架代理可在 Windows 和 Linux 上运行,支持 SocketCAN、Vector XL 和 comma.ai Panda 接口。
可以。AutoST 可作为容器部署在您自己的服务器上,也可由 Zyberum 托管。测试数据和报告都留在您这里。它支持多租户,带有基于角色的访问控制和分组。
可以。AutoST 提供长期有效的 API 令牌和 CI 插件,可触发扫描、轮询结果、在出现发现项时使构建失败,并输出 JSON、JUnit XML 和 PDF。任何 CI 系统都可以通过 REST API 驱动它。
AutoST 由 Zyberum GmbH 开发,这是一支位于德国汉诺威的汽车安全团队,由 Tom Zaubermann 创立,他曾任大众汽车股份公司 InCar 安全测试实验室负责人。
在您的 ECU 上亲眼见证
预约一小时现场演示。我们扫描一个真实目标,逐项讲解发现项和 Fix Plan,并回答您提出的任何问题。

为您演示的是Tom ZaubermannZyberum 创始人,前大众汽车 InCar 安全测试实验室负责人
已获得 Tier 1、Tier 2 供应商及 OEM 的信任。可应要求提供参考案例。
我们会在一个工作日内回复。
您的隐私
我们使用 Cookie 及类似技术来统计网站访问情况和广告效果。由您决定允许使用哪些。您可随时通过页脚的“Cookie 设置”更改选择。 隐私政策