
Enumeração UDS
Descobre endpoints de diagnóstico, sessões, todos os serviços e os DIDs legíveis, e sinaliza os de risco.
Enumeração UDSTeste de segurança de ECUs automotivas
O AutoST se conecta a uma ECU na sua bancada, mapeia a superfície de diagnóstico, faz fuzzing, verifica o SecurityAccess e entrega à sua equipe um Fix Plan priorizado. A profundidade de um especialista, executada pelos seus próprios engenheiros de teste.
Em resumo
O AutoST é uma plataforma automatizada de teste de segurança para ECUs automotivas, desenvolvida pela Zyberum GmbH na Alemanha. Um agente de teste (Carbyne) se conecta a uma ECU na bancada via CAN, CAN FD, DoIP ou SOME/IP, enquanto um dashboard web orquestra as varreduras. Ele enumera sessões de diagnóstico, serviços e identificadores de dados, importa arquivos ODX e CDD para nomear DIDs e executar rotinas, testa o UDS SecurityAccess (0x27), faz fuzzing de UDS e CAN, verifica unidades de infotainment Android via ADB, pontua o risco e gera um Fix Plan priorizado com saída em PDF, SARIF, CSV e JSON. Roda nos seus próprios servidores ou hospedado pela Zyberum e se encaixa em pipelines de CI/CD.
Como funciona
Sem necessidade de especialistas em segurança. Um engenheiro de teste conecta os cabos e o AutoST faz o resto.
Defina a ECU no dashboard e pareie o agente Carbyne na sua bancada. Ele fala CAN, CAN FD, DoIP e SOME/IP por uma interface SocketCAN, Vector ou Panda.
Escolha as engines: enumeração, fuzzing, SecurityAccess, DoIP/SOME/IP, IVI. Envie um arquivo ODX ou CDD para nomear DIDs e acionar rotinas. Acompanhe o progresso ao vivo.
O AutoST classifica cada achado por risco, agrupa tudo em um Fix Plan com remediação concreta e exporta evidência em PDF, além de SARIF, CSV ou JSON para o seu tracker.
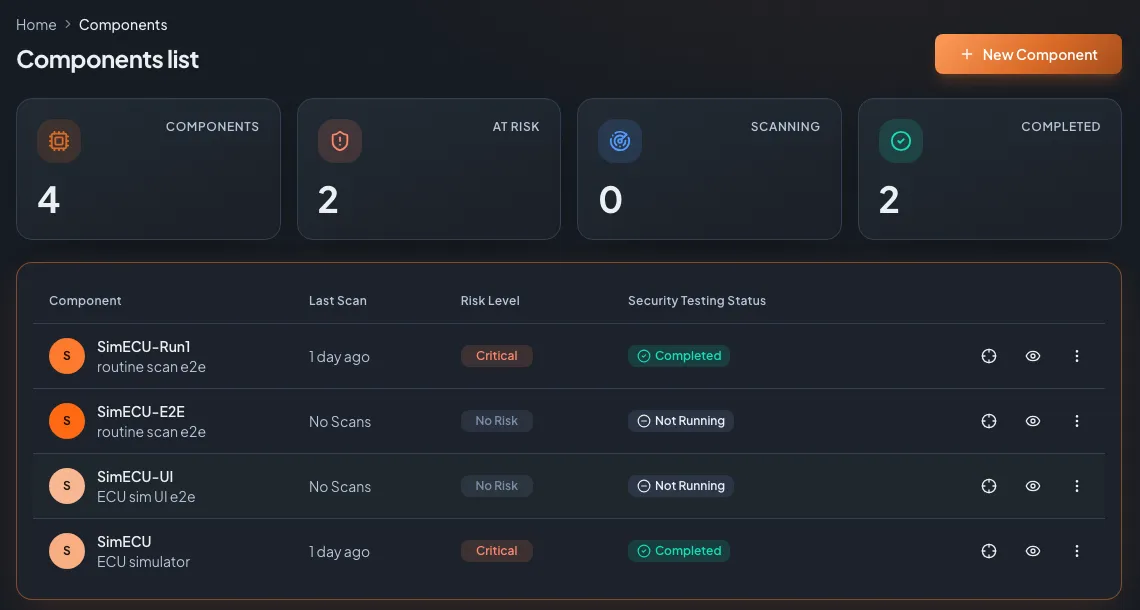
O dashboard
Componentes agrupados por projeto ou linha de veículo, cada um com um selo de risco e o status da última varredura. Funções e grupos mantêm equipes e fornecedores separados.
As engines
Cada engine é um teste de segurança focado. Rode uma, ou rode todas e deixe o Fix Plan consolidar os achados.
Descobre endpoints de diagnóstico, sessões, todos os serviços e os DIDs legíveis, e sinaliza os de risco.
Enumeração UDSImporta ODX, PDX e CDD para nomear DIDs e chamar as rotinas certas (0x31), com write-probing opcional.
DIDs e rotinasTesta aleatoriedade do seed, algoritmos seed/key fracos, chaves padrão, bloqueio contra força bruta e imposição de sequência.
SecurityAccessFuzzing UDS e CAN reproduzível com detecção de falhas ao vivo via TesterPresent e monitoramento de DTC.
Fuzzing de ECUUDS sobre IP, ativação de roteamento DoIP e descoberta de veículo, além de mapeamento de serviços e métodos SOME/IP.
DoIP e SOME/IPReconhecimento e verificações de hardening de infotainment Android via ADB: permissões, componentes expostos, SELinux.
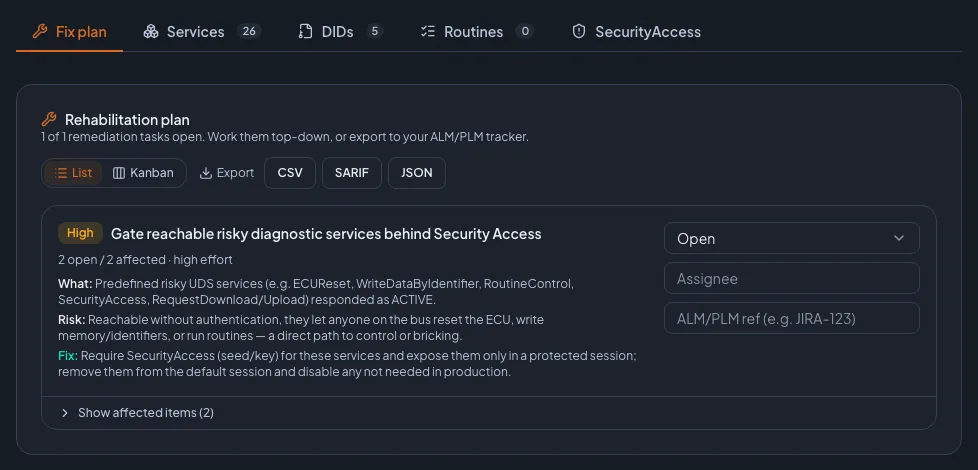
Teste de IVIO Fix Plan
Cada achado de cada engine cai em um único plano de remediação, ordenado por severidade. Cada tarefa diz o que foi encontrado, por que importa e como corrigir, com estado de workflow e exportação para o seu tracker ALM ou PLM.
Por que as equipes escolhem o AutoST
Seus engenheiros de QA e teste executam testes de segurança profundos. O conhecimento conquistado a duras penas está embutido nas engines.
Seeds reproduzíveis, tokens de API e um plugin de CI fazem a mesma varredura rodar em cada build, não uma vez por ano.
Rode o AutoST nos seus próprios servidores ou deixe que a gente hospede. Resultados de teste e relatórios pertencem a você.
A alternativa
| AutoST | Pentest manual | Scripts caseiros | |
|---|---|---|---|
| Cobertura de UDS, DoIP, SOME/IP, IVI | Uma plataforma, todos eles | Depende do testador | O que você teve tempo de scriptar |
| Repetível em cada build | Sim, via API e plugin de CI | Não, é um engajamento pontual | Só se você mantiver os scripts |
| Fix Plan priorizado com evidência | Integrado, exportável | No relatório final | Você mesmo escreve |
| Roda sem especialistas em segurança | Sim | Não | Precisa do autor |
Um pentest e o AutoST funcionam bem juntos: use o AutoST para cobertura ampla e repetível e traga especialistas para o trabalho profundo e criativo.
FAQ
O AutoST testa ECUs automotivas: enumera o diagnóstico UDS (sessões, serviços, DIDs), varre rotinas a partir de arquivos ODX/CDD, testa o SecurityAccess (0x27), faz fuzzing de UDS e CAN, testa DoIP e SOME/IP e verifica unidades de infotainment Android via ADB. Ele pontua o risco e gera um Fix Plan priorizado.
Não. O AutoST foi feito para que engenheiros de QA e teste executem testes de segurança profundos. Você conecta a ECU ao agente de bancada, escolhe as engines e lê os resultados. O conhecimento de segurança está nas engines.
CAN e CAN FD (ISO-TP), UDS (ISO 14229), XCP e CCP, DoIP (ISO 13400) e SOME/IP. O agente de bancada Carbyne roda no Windows e no Linux e funciona com interfaces SocketCAN, Vector XL e comma.ai Panda.
Sim. O AutoST roda nos seus próprios servidores como contêiner, ou hospedado pela Zyberum. Dados de teste e relatórios ficam com você. É multi-tenant, com acesso por função e grupos.
Sim. O AutoST tem tokens de API de longa duração e um plugin de CI que dispara uma varredura, consulta o resultado, falha o build em caso de achados e emite JSON, JUnit XML e um PDF. Qualquer sistema de CI pode acioná-lo pela API REST.
O AutoST é desenvolvido pela Zyberum GmbH, uma equipe de segurança automotiva de Hannover, Alemanha, fundada por Tom Zaubermann, ex-líder do InCar Security Testing Lab da Volkswagen AG.
Veja na sua ECU
Agende uma demo ao vivo de uma hora. Varremos um alvo real, percorremos os achados e o Fix Plan, e respondemos a tudo o que você quiser perguntar.

Sua demo é comTom ZaubermannFundador da Zyberum, ex-líder do VW InCar Security Testing Lab
Já utilizado por fornecedores Tier 1, Tier 2 e OEMs. Referências sob consulta.
Respondemos em até um dia útil.
Sua privacidade
Usamos cookies e tecnologias semelhantes para medir o nosso site e o desempenho dos nossos anúncios. Você decide quais podemos usar. É possível alterar a sua escolha a qualquer momento em "Configurações de cookies" no rodapé. Política de privacidade