
Enumeración UDS
Descubre endpoints de diagnóstico, sesiones, cada servicio y los DIDs legibles, y marca los que son peligrosos.
Enumeración UDSPruebas de seguridad de ECU de automoción
AutoST se conecta a una ECU en tu banco, mapea su superficie de diagnóstico, le hace fuzzing, comprueba su SecurityAccess y entrega a tu equipo un fix plan priorizado. La profundidad de un especialista, al alcance de tus propios ingenieros de pruebas.
En resumen
AutoST es una plataforma automatizada de pruebas de seguridad para ECUs de automoción, desarrollada por Zyberum GmbH en Alemania. Un agente de pruebas (Carbyne) se conecta a una ECU en el banco por CAN, CAN FD, DoIP o SOME/IP, mientras un panel web orquesta los escaneos. Enumera sesiones de diagnóstico, servicios e identificadores de datos, importa archivos ODX y CDD para nombrar DIDs y ejecutar rutinas, prueba el SecurityAccess de UDS (0x27), hace fuzzing de UDS y CAN, comprueba unidades de infotainment Android por ADB, puntúa el riesgo y produce un fix plan priorizado con salida en PDF, SARIF, CSV y JSON. Funciona en tus propios servidores o alojado por Zyberum y encaja en pipelines CI/CD.
Cómo funciona
No hacen falta especialistas en seguridad. Un ingeniero de pruebas lo conecta y AutoST hace el resto.
Define la ECU en el panel y empareja el agente Carbyne en tu banco. Habla CAN, CAN FD, DoIP y SOME/IP a través de una interfaz SocketCAN, Vector o Panda.
Elige los motores: enumeración, fuzzing, SecurityAccess, DoIP/SOME/IP, IVI. Sube un archivo ODX o CDD para nombrar DIDs y lanzar rutinas. Observa el progreso en vivo.
AutoST ordena cada hallazgo por riesgo, lo agrupa en un fix plan con remediación concreta y exporta evidencia en PDF más SARIF, CSV o JSON para tu gestor.
El panel
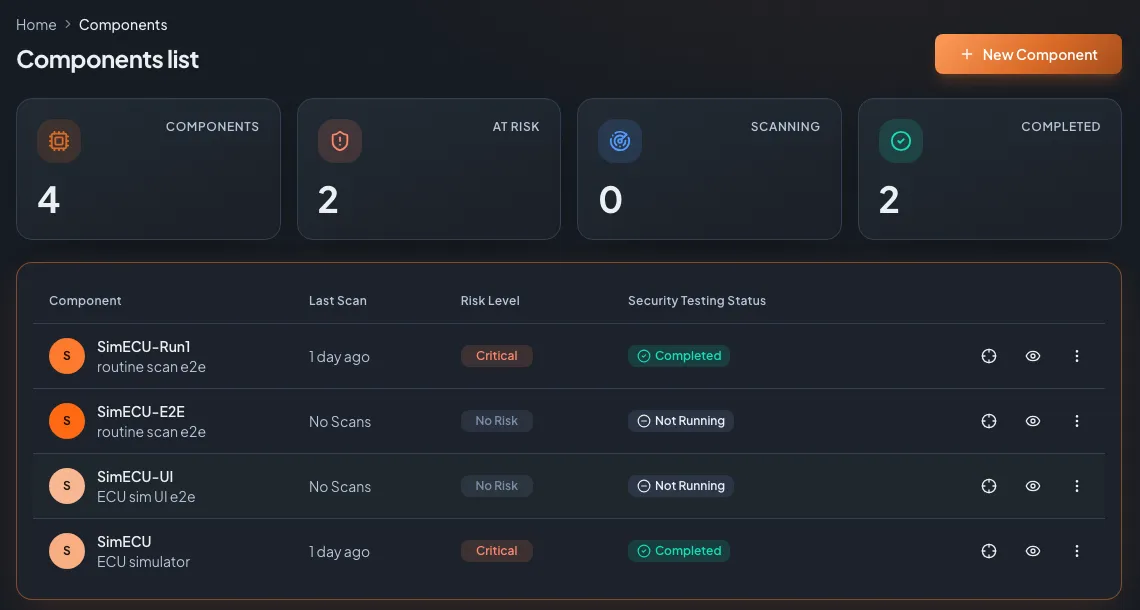
Componentes agrupados por proyecto o línea de vehículo, cada uno con una insignia de riesgo y el estado de su último escaneo. Los roles y grupos mantienen separados a equipos y proveedores.
Los motores
Cada motor es una prueba de seguridad enfocada. Ejecuta uno, o ejecútalos todos y deja que el fix plan reúna los hallazgos.
Descubre endpoints de diagnóstico, sesiones, cada servicio y los DIDs legibles, y marca los que son peligrosos.
Enumeración UDSImporta ODX, PDX y CDD para nombrar DIDs y llamar a las rutinas correctas (0x31), con write-probing opcional.
DID y rutinasPrueba la aleatoriedad del seed, algoritmos seed/key débiles, claves por defecto, bloqueo ante fuerza bruta y el cumplimiento de la secuencia.
SecurityAccessFuzzing reproducible de UDS y CAN con detección de fallos en vivo mediante TesterPresent y monitorización de DTC.
Fuzzing de ECUUDS sobre IP, activación de enrutamiento DoIP y descubrimiento de vehículos, más el mapeo de servicios y métodos SOME/IP.
DoIP y SOME/IPReconocimiento y comprobaciones de hardening de infotainment Android por ADB: permisos, componentes expuestos, SELinux.
Pruebas IVIEl fix plan
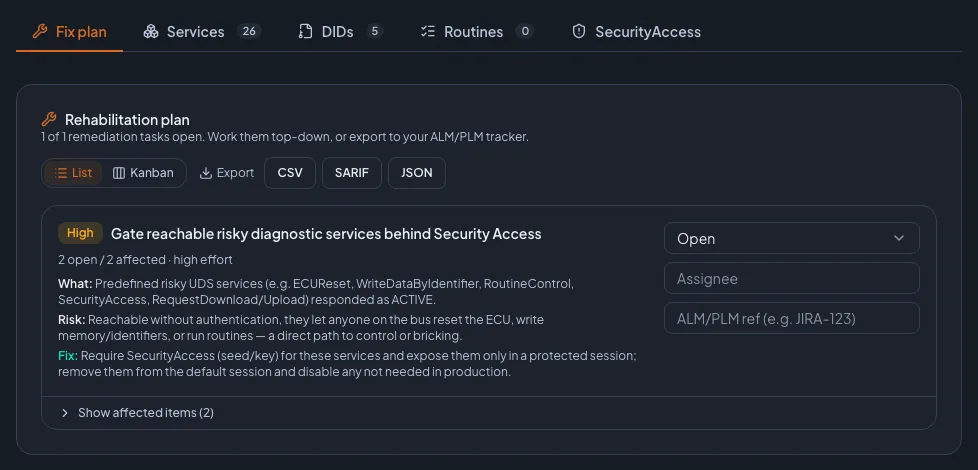
Cada hallazgo de cada motor llega a un único plan de remediación, ordenado por severidad. Cada tarea indica qué se encontró, por qué importa y cómo corregirlo, con un estado de flujo de trabajo y exportación a tu gestor ALM o PLM.
Por qué los equipos eligen AutoST
Tus ingenieros de QA y de pruebas ejecutan pruebas de seguridad profundas. El conocimiento ganado con esfuerzo está integrado en los motores.
Semillas reproducibles, tokens de API y un plugin de CI hacen que el mismo escaneo se ejecute en cada build, no una vez al año.
Ejecuta AutoST en tus propios servidores o deja que lo alojemos nosotros. Los resultados de pruebas y los informes son tuyos.
La alternativa
| AutoST | Pentest manual | Scripts propios | |
|---|---|---|---|
| Cobertura de UDS, DoIP, SOME/IP, IVI | Una plataforma, todos | Depende de quien lo pruebe | Lo que te dio tiempo a programar |
| Repetible en cada build | Sí, vía API y plugin de CI | No, un trabajo puntual | Solo si los mantienes |
| Fix plan priorizado con evidencia | Integrado, exportable | En el informe final | Lo escribes tú |
| Funciona sin especialistas en seguridad | Sí | No | Necesita al autor |
Un pentest y AutoST funcionan muy bien juntos: usa AutoST para una cobertura amplia y repetible, y suma especialistas para el trabajo profundo y creativo.
FAQ
AutoST prueba ECUs de automoción: enumera diagnósticos UDS (sesiones, servicios, DIDs), escanea rutinas de archivos ODX/CDD, prueba el SecurityAccess (0x27), hace fuzzing de UDS y CAN, prueba DoIP y SOME/IP, y comprueba unidades de infotainment Android por ADB. Puntúa el riesgo y produce un fix plan priorizado.
No. AutoST está pensado para que ingenieros de QA y de pruebas ejecuten pruebas de seguridad profundas. Conectas la ECU al agente del banco, eliges los motores y lees los resultados. El conocimiento de seguridad está en los motores.
CAN y CAN FD (ISO-TP), UDS (ISO 14229), XCP y CCP, DoIP (ISO 13400) y SOME/IP. El agente de banco Carbyne funciona en Windows y Linux y trabaja con interfaces SocketCAN, Vector XL y comma.ai Panda.
Sí. AutoST funciona en tus propios servidores como contenedor, o alojado por Zyberum. Los datos de pruebas y los informes se quedan contigo. Es multiinquilino con acceso por roles y grupos.
Sí. AutoST tiene tokens de API de larga duración y un plugin de CI que dispara un escaneo, consulta el resultado, falla el build ante hallazgos y emite JSON, JUnit XML y un PDF. Cualquier sistema de CI puede manejarlo a través de la REST API.
AutoST está desarrollado por Zyberum GmbH, un equipo de seguridad de automoción en Hannover, Alemania, fundado por Tom Zaubermann, antiguo responsable del InCar Security Testing Lab en Volkswagen AG.
Míralo sobre tu ECU
Reserva una demo en vivo de una hora. Escaneamos un objetivo real, repasamos los hallazgos y el Fix Plan, y respondemos a todo lo que nos plantees.

Tu demo es conTom ZaubermannFundador de Zyberum, ex responsable del VW InCar Security Testing Lab
Ya confían en él proveedores Tier 1, Tier 2 y OEM. Referencias a petición.
Respondemos en un día hábil.
Tu privacidad
Usamos cookies y tecnologías similares para medir nuestro sitio web y el éxito de nuestros anuncios. Tú decides cuáles podemos usar. Puedes cambiar tu elección en cualquier momento mediante "Configuración de cookies" en el pie de página. Política de privacidad