
Énumération UDS
Découvre les points d’accès de diagnostic, les sessions, chaque service et les DID lisibles, et signale ceux qui sont risqués.
Énumération UDSTest de sécurité des ECU automobiles
AutoST se connecte à un ECU sur votre banc, cartographie sa surface de diagnostic, le fuzze, vérifie son SecurityAccess et remet à votre équipe un fix plan classé. La profondeur d’un spécialiste, menée par vos propres ingénieurs de test.
En bref
AutoST est une plateforme de test de sécurité automatisé pour ECU automobiles, conçue par Zyberum GmbH en Allemagne. Un agent de test (Carbyne) se connecte à un ECU sur le banc via CAN, CAN FD, DoIP ou SOME/IP, tandis qu’un tableau de bord web orchestre les scans. Il énumère les sessions de diagnostic, les services et les identifiants de données, importe des fichiers ODX et CDD pour nommer les DID et exécuter des routines, sonde le SecurityAccess UDS (0x27), fuzze l’UDS et le CAN, contrôle les unités d’infotainment Android via ADB, note le risque et produit un fix plan classé avec sortie PDF, SARIF, CSV et JSON. Il tourne sur vos propres serveurs ou est hébergé par Zyberum et s’intègre aux pipelines CI/CD.
Comment ça marche
Aucun spécialiste de la sécurité requis. Un ingénieur de test branche le tout et AutoST fait le reste.
Définissez l’ECU dans le tableau de bord et appairez l’agent Carbyne sur votre banc. Il parle CAN, CAN FD, DoIP et SOME/IP via une interface SocketCAN, Vector ou Panda.
Choisissez les moteurs : énumération, fuzzing, SecurityAccess, DoIP/SOME/IP, IVI. Importez un fichier ODX ou CDD pour nommer les DID et piloter les routines. Suivez la progression en direct.
AutoST classe chaque résultat par risque, le regroupe dans un fix plan avec une remédiation concrète, et exporte des preuves PDF plus du SARIF, CSV ou JSON pour votre outil de suivi.
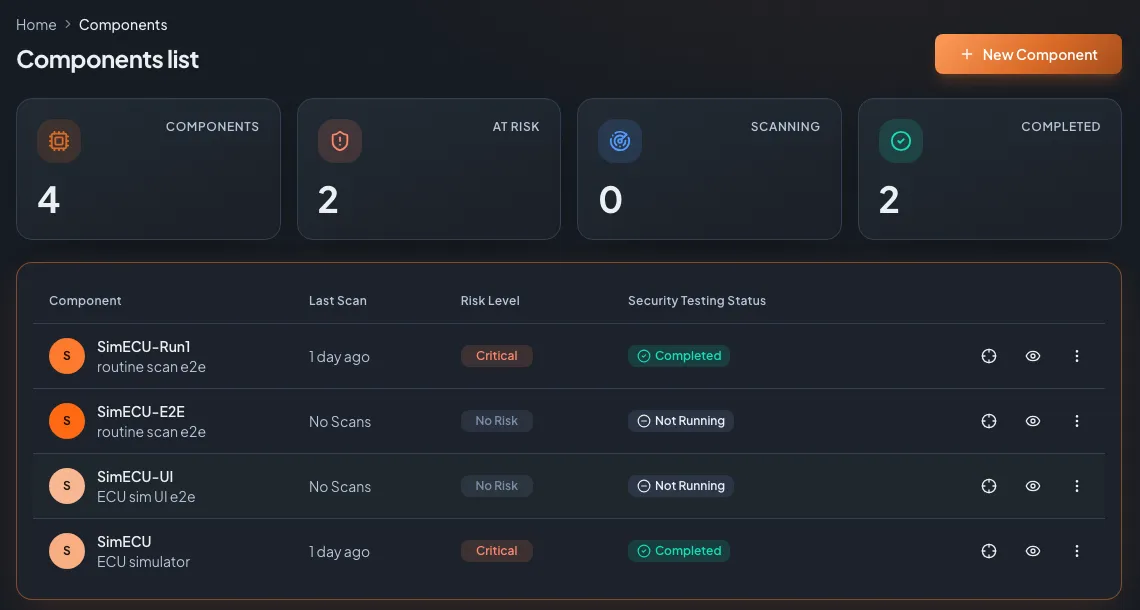
Le tableau de bord
Des composants regroupés par projet ou ligne de véhicule, chacun avec un badge de risque et le statut de son dernier scan. Les rôles et les groupes séparent équipes et fournisseurs.
Les moteurs
Chaque moteur est un test de sécurité ciblé. Lancez-en un, ou lancez-les tous et laissez le fix plan rassembler les résultats.
Découvre les points d’accès de diagnostic, les sessions, chaque service et les DID lisibles, et signale ceux qui sont risqués.
Énumération UDSImporte ODX, PDX et CDD pour nommer les DID et appeler les bonnes routines (0x31), avec sondage d’écriture en option.
DID et routinesTeste l’aléa des seed, les algorithmes seed/key faibles, les clés par défaut, le verrouillage anti-brute-force et le respect de la séquence.
SecurityAccessFuzzing UDS et CAN reproductible avec détection de crash en direct via TesterPresent et surveillance des DTC.
Fuzzing d’ECUUDS sur IP, activation de routage DoIP et découverte de véhicule, plus cartographie des services et méthodes SOME/IP.
DoIP et SOME/IPReconnaissance et contrôles de durcissement de l’infotainment Android via ADB : permissions, composants exposés, SELinux.
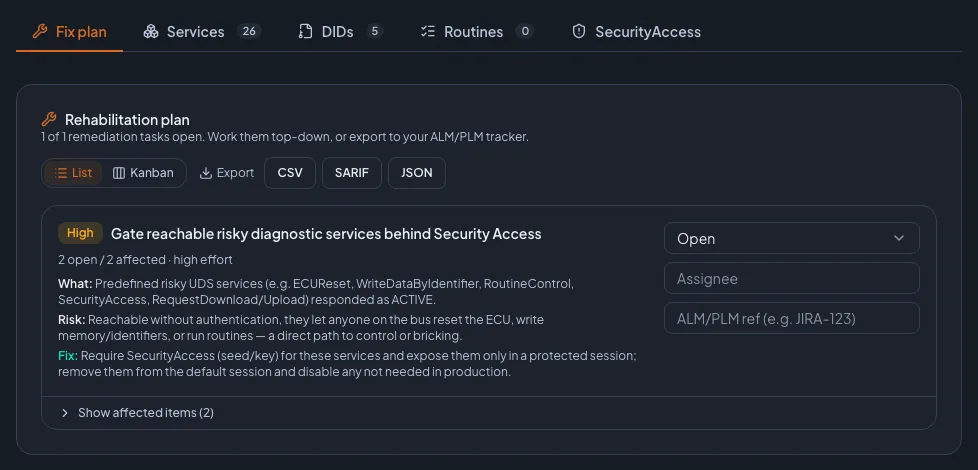
Test IVILe fix plan
Chaque résultat de chaque moteur atterrit dans un plan de remédiation unique, classé par gravité. Chaque tâche indique ce qui a été trouvé, pourquoi cela compte et comment le corriger, avec un état de workflow et un export vers votre outil ALM ou PLM.
Pourquoi les équipes choisissent AutoST
Vos ingénieurs QA et de test mènent des tests de sécurité poussés. Le savoir durement acquis est intégré aux moteurs.
Des seeds reproductibles, des jetons d’API et un plugin CI font que le même scan tourne sur chaque build, et pas une fois par an.
Faites tourner AutoST sur vos propres serveurs ou laissez-nous l’héberger. Les résultats de test et les rapports vous appartiennent.
L’alternative
| AutoST | Pentest manuel | Scripts maison | |
|---|---|---|---|
| Couverture d’UDS, DoIP, SOME/IP, IVI | Une plateforme, tous couverts | Dépend du testeur | Ce que vous avez eu le temps de scripter |
| Reproductible sur chaque build | Oui, via API et plugin CI | Non, un engagement ponctuel | Seulement si vous les maintenez |
| Fix plan classé avec preuves | Intégré, exportable | Dans le rapport final | Vous le rédigez vous-même |
| Fonctionne sans spécialistes de la sécurité | Oui | Non | Nécessite l’auteur |
Un pentest et AutoST fonctionnent bien ensemble : utilisez AutoST pour une couverture large et reproductible et faites intervenir des spécialistes pour le travail profond et créatif.
FAQ
AutoST teste les ECU automobiles : il énumère les diagnostics UDS (sessions, services, DID), scanne les routines depuis les fichiers ODX/CDD, sonde le SecurityAccess (0x27), fuzze l’UDS et le CAN, teste DoIP et SOME/IP, et contrôle les unités d’infotainment Android via ADB. Il note le risque et produit un fix plan classé.
Non. AutoST est conçu pour que les ingénieurs QA et de test puissent mener des tests de sécurité poussés. Vous branchez l’ECU à l’agent du banc, choisissez les moteurs et lisez les résultats. Le savoir de sécurité est dans les moteurs.
CAN et CAN FD (ISO-TP), UDS (ISO 14229), XCP et CCP, DoIP (ISO 13400) et SOME/IP. L’agent de banc Carbyne tourne sur Windows et Linux et fonctionne avec les interfaces SocketCAN, Vector XL et comma.ai Panda.
Oui. AutoST tourne sur vos propres serveurs sous forme de conteneur, ou est hébergé par Zyberum. Les données de test et les rapports restent chez vous. Il est multi-locataire avec accès basé sur les rôles et groupes.
Oui. AutoST dispose de jetons d’API à longue durée de vie et d’un plugin CI qui déclenche un scan, sonde le résultat, fait échouer le build sur les résultats et émet du JSON, du JUnit XML et un PDF. N’importe quel système CI peut le piloter via l’API REST.
AutoST est développé par Zyberum GmbH, une équipe de sécurité automobile à Hanovre, en Allemagne, fondée par Tom Zaubermann, ancien responsable de l’InCar Security Testing Lab chez Volkswagen AG.
Voyez-le sur votre ECU
Réservez une démo en direct d’une heure. Nous scannons une cible réelle, parcourons les résultats et le Fix Plan, et répondons à tout ce que vous nous posez.

Votre démo se fait avecTom ZaubermannFondateur de Zyberum, ancien responsable du VW InCar Security Testing Lab
Déjà adopté par des fournisseurs Tier 1, Tier 2 et des OEM. Références sur demande.
Nous répondons sous un jour ouvré.
Votre vie privée
Nous utilisons des cookies et des technologies similaires pour mesurer notre site web et le succès de nos publicités. Vous décidez lesquels nous pouvons utiliser. Vous pouvez modifier votre choix à tout moment via « Paramètres des cookies » dans le pied de page. Politique de confidentialité