
Enumerazione UDS
Individua endpoint diagnostici, sessioni, ogni servizio e i DID leggibili, e segnala quelli rischiosi.
Enumerazione UDSTest di sicurezza per ECU automotive
AutoST si collega a una ECU sul tuo banco, ne mappa la superficie diagnostica, la sottopone a fuzzing, verifica il suo SecurityAccess e consegna al tuo team un fix plan ordinato. La profondità di uno specialista, gestita dai tuoi stessi ingegneri di test.
In breve
AutoST è una piattaforma di test di sicurezza automatizzata per ECU automotive, realizzata da Zyberum GmbH in Germania. Un agente di test (Carbyne) si collega a una ECU sul banco tramite CAN, CAN FD, DoIP o SOME/IP, mentre una dashboard web orchestra le scansioni. Enumera sessioni diagnostiche, servizi e data identifier, importa file ODX e CDD per nominare i DID ed eseguire routine, sonda UDS SecurityAccess (0x27), esegue fuzzing su UDS e CAN, verifica le unità di infotainment Android tramite ADB, valuta il rischio e produce un fix plan ordinato con output in PDF, SARIF, CSV e JSON. Gira sui tuoi server o ospitato da Zyberum e si integra nelle pipeline CI/CD.
Come funziona
Nessuno specialista di sicurezza richiesto. Un ingegnere di test lo collega e AutoST fa il resto.
Definisci la ECU nella dashboard e accoppia l’agente Carbyne sul tuo banco. Parla CAN, CAN FD, DoIP e SOME/IP tramite un’interfaccia SocketCAN, Vector o Panda.
Scegli i motori: enumerazione, fuzzing, SecurityAccess, DoIP/SOME/IP, IVI. Carica un file ODX o CDD per nominare i DID e guidare le routine. Osserva l’avanzamento in tempo reale.
AutoST ordina ogni risultato per rischio, lo raggruppa in un fix plan con rimedi concreti, ed esporta evidenze PDF più SARIF, CSV o JSON per il tuo tracker.
La dashboard
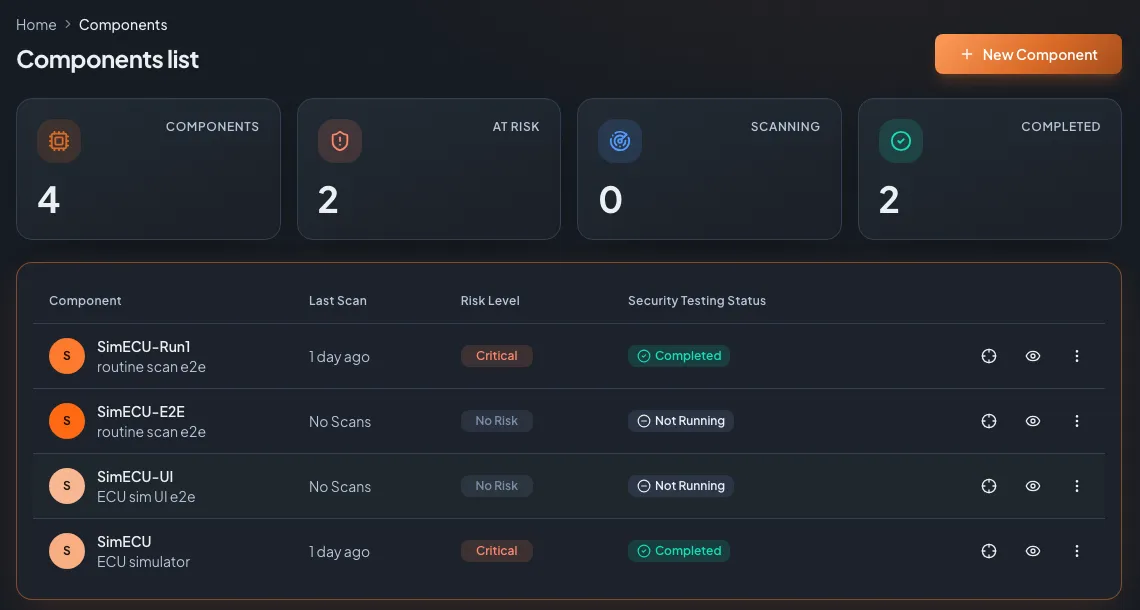
Componenti raggruppati per progetto o linea di veicolo, ciascuno con un badge di rischio e lo stato della sua ultima scansione. Ruoli e gruppi tengono separati team e fornitori.
I motori
Ogni motore è un test di sicurezza mirato. Eseguine uno, oppure eseguili tutti e lascia che il fix plan unisca i risultati.
Individua endpoint diagnostici, sessioni, ogni servizio e i DID leggibili, e segnala quelli rischiosi.
Enumerazione UDSImporta ODX, PDX e CDD per nominare i DID e chiamare le routine giuste (0x31), con write-probing opzionale.
DID e routineTesta la casualità dei seed, algoritmi seed/key deboli, chiavi di default, blocco anti brute-force e applicazione della sequenza.
SecurityAccessFuzzing UDS e CAN riproducibile con rilevamento dei crash in tempo reale tramite TesterPresent e monitoraggio dei DTC.
Fuzzing ECUUDS su IP, routing activation DoIP e vehicle discovery, più mappatura di servizi e metodi SOME/IP.
DoIP e SOME/IPVerifiche di recon e hardening per l’infotainment Android via ADB: permessi, componenti esposti, SELinux.
Test IVIIl fix plan
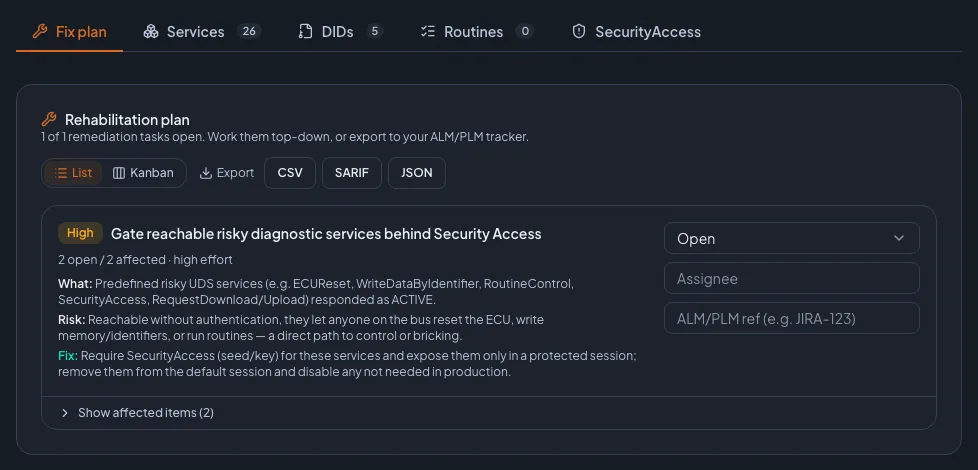
Ogni risultato di ogni motore confluisce in un unico piano di risanamento, ordinato per gravità. Ogni task indica cosa è stato trovato, perché è importante e come correggerlo, con uno stato di workflow ed export verso il tuo tracker ALM o PLM.
Perché i team scelgono AutoST
I tuoi ingegneri di QA e di test eseguono test di sicurezza approfonditi. Il sapere conquistato sul campo è integrato nei motori.
Seed riproducibili, token API e un plugin CI fanno sì che la stessa scansione giri a ogni build, non una volta l’anno.
Esegui AutoST sui tuoi server o lascia che lo ospitiamo noi. I risultati dei test e i report appartengono a te.
L’alternativa
| AutoST | Pentest manuale | Script fatti in casa | |
|---|---|---|---|
| Copertura di UDS, DoIP, SOME/IP, IVI | Una piattaforma, tutti quanti | Dipende dal tester | Quello che hai avuto tempo di scrivere |
| Ripetibile a ogni build | Sì, tramite API e plugin CI | No, un ingaggio puntuale | Solo se li mantieni |
| Fix plan ordinato con evidenze | Integrato, esportabile | Nel report finale | Lo scrivi tu |
| Gira senza specialisti di sicurezza | Sì | No | Serve l’autore |
Un pentest e AutoST funzionano bene insieme: usa AutoST per una copertura ampia e ripetibile e coinvolgi gli specialisti per il lavoro profondo e creativo.
FAQ
AutoST testa le ECU automotive: enumera la diagnostica UDS (sessioni, servizi, DID), scansiona le routine dai file ODX/CDD, sonda SecurityAccess (0x27), esegue fuzzing su UDS e CAN, testa DoIP e SOME/IP, e verifica le unità di infotainment Android via ADB. Valuta il rischio e produce un fix plan ordinato.
No. AutoST è costruito perché ingegneri di QA e di test possano eseguire test di sicurezza approfonditi. Colleghi la ECU all’agente sul banco, scegli i motori e leggi i risultati. Il sapere di sicurezza è nei motori.
CAN e CAN FD (ISO-TP), UDS (ISO 14229), XCP e CCP, DoIP (ISO 13400) e SOME/IP. L’agente da banco Carbyne gira su Windows e Linux e funziona con interfacce SocketCAN, Vector XL e comma.ai Panda.
Sì. AutoST gira sui tuoi server come container, oppure ospitato da Zyberum. I dati di test e i report restano con te. È multi-tenant con accesso basato sui ruoli e gruppi.
Sì. AutoST dispone di token API a lunga durata e di un plugin CI che avvia una scansione, interroga il risultato, fa fallire la build in caso di risultati ed emette JSON, JUnit XML e un PDF. Qualsiasi sistema CI può pilotarlo tramite la REST API.
AutoST è realizzato da Zyberum GmbH, un team di sicurezza automotive di Hannover, in Germania, fondato da Tom Zaubermann, ex responsabile dell’InCar Security Testing Lab di Volkswagen AG.
Vedilo sulla tua ECU
Prenota una demo dal vivo di un’ora. Scansioniamo un target reale, analizziamo insieme i risultati e il Fix Plan, e rispondiamo a tutto quello che ci chiedi.

La tua demo è conTom ZaubermannFondatore di Zyberum, ex responsabile del VW InCar Security Testing Lab
Già scelto da fornitori Tier 1, Tier 2 e OEM. Referenze su richiesta.
Rispondiamo entro un giorno lavorativo.
La tua privacy
Utilizziamo cookie e tecnologie simili per misurare il nostro sito web e il successo delle nostre inserzioni. Decidi tu quali possiamo usare. Puoi modificare la tua scelta in qualsiasi momento tramite "Impostazioni cookie" nel footer. Informativa sulla privacy