
엔드포인트
표준 11비트 범위와 29비트 범위의 ISO-TP TX/RX 쌍을 찾으며, 선택적으로 전수 탐색을 수행합니다.
엔진 · 열거
ECU를 보호하려면 먼저 전체 진단 표면을 알아야 합니다. AutoST는 UDS를 통해 엔드포인트, 세션, 서비스, 데이터 식별자를 열거하고 어떤 것이 위험한지 알려 줍니다.
요약
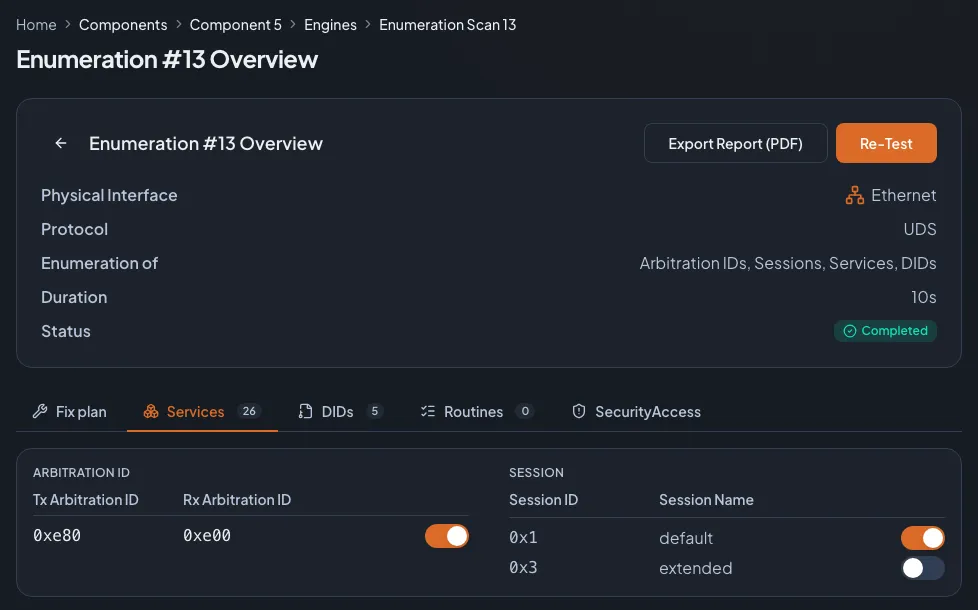
열거 엔진은 UDS(ISO 14229)를 통한 비파괴 탐색 스캔입니다. 11비트 및 29비트 범위에서 ISO-TP 엔드포인트를 찾고, 확장 및 프로그래밍 세션을 포함한 진단 세션(0x10)을 탐색하며, 각 세션에서 0x00부터 0xFE까지 모든 서비스 ID를 스윕해 응답을 분류하고, 데이터 식별자(0x22, 기본적으로 0xF180-0xF19F 범위 또는 전체 0x0000-0xFFFF 공간)를 읽으며, XCP 및 CCP 캘리브레이션 인터페이스를 탐색합니다. 위험한 서비스마다 구성 가능한 가중치에 따라 점수가 매겨집니다.
수행 내용
AutoST는 전문가가 하는 방식으로 버스를 탐색합니다. 다만 빠짐없이, 그리고 몇 분 안에 끝냅니다.
AutoST가 찾아내는 것
표준 11비트 범위와 29비트 범위의 ISO-TP TX/RX 쌍을 찾으며, 선택적으로 전수 탐색을 수행합니다.
기본, 확장, 프로그래밍 세션을 안정적으로 진입하며, 프로그래밍 세션에서 멈추는 ECU를 안전하게 처리합니다.
모든 SID를 프로빙하고 분류합니다: 지원됨, 보안 접근 거부, 세션에서 미지원, 조건 불충족, 또는 미지원.
읽기 가능한 DID와 디코딩된 값을 식별 범위 또는 전체 식별자 공간에서 읽어 냅니다.
CAN 또는 CAN FD에 노출된 캘리브레이션 인터페이스는 자주 발견되며 영향이 큰 항목입니다.
위험한 서비스(ECU 리셋, 루틴 제어, 메모리 접근, 다운로드 요청)를 자동으로 표시하고 점수화합니다.
FAQ
열거는 비파괴적입니다: 탐색하고 읽기만 하며 쓰기나 퍼징은 하지 않습니다. 일부 ECU가 프로그래밍 세션에서 멈출 수 있으므로 해당 세션은 마지막에 테스트하며 건너뛸 수도 있습니다.
탐색된 각 세션에서 0x00부터 0xFE까지 모든 서비스 ID를 프로빙하고 응답 코드에 따라 각각을 분류합니다.
기본적으로 AutoST는 식별 DID 범위(0xF180-0xF19F)를 읽습니다. 전수 모드는 전체 0x0000-0xFFFF 공간을 다루며 세션당 약 10분이 소요됩니다.
귀사의 ECU에서 직접 확인하십시오
1시간 안에 파일럿 범위를 정합니다: 귀사의 벤치, 프로토콜, 대상, 그리고 성공 기준.

데모 진행자Tom ZaubermannZyberum 창립자, 전 VW InCar Security Testing Lab 책임자
Tier 1, Tier 2 공급업체와 OEM이 이미 신뢰하고 있습니다. 레퍼런스는 요청 시 제공합니다.
영업일 기준 1일 이내에 답변드립니다.
개인정보 보호
당사는 웹사이트와 광고 성과를 측정하기 위해 쿠키 및 유사 기술을 사용합니다. 어떤 항목을 허용할지는 직접 선택하실 수 있습니다. 선택 내용은 언제든지 하단의 "쿠키 설정"에서 변경할 수 있습니다. 개인정보 처리방침