
Aléa des seed
Signale les seeds constants, nuls, à faible entropie ou incrémentaux, mesurés sur plusieurs requêtes.
Moteur · SecurityAccess
Le SecurityAccess (0x27) est ce qui se dresse entre un attaquant et les services dangereux. AutoST vérifie si cette barrière est réelle : seeds aléatoires, algorithme de clé solide, verrouillage opérationnel et séquence imposée.
En bref
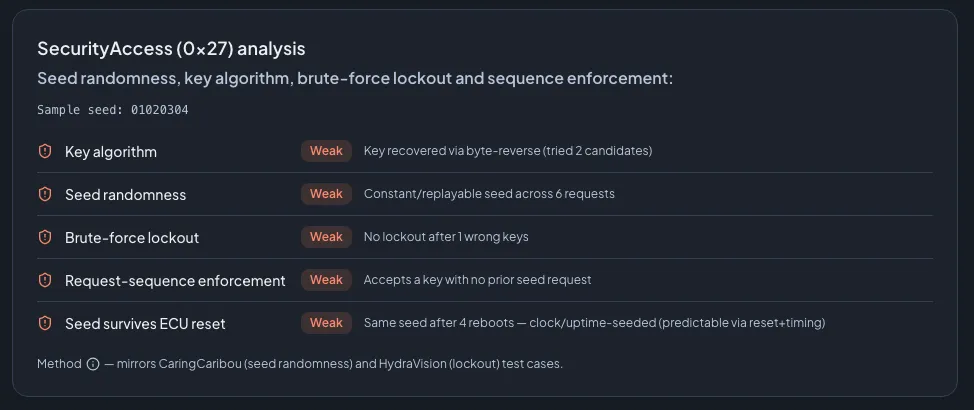
Le moteur SecurityAccess teste activement le service UDS 0x27. Il mesure l’aléa des seed (seeds constants, nuls, à faible entropie ou incrémentaux), tente de récupérer l’algorithme seed-to-key et essaie un catalogue de clés par défaut, vérifie si un verrouillage anti-brute-force se déclenche après des clés erronées, et s’assure que l’ECU impose la séquence demander-le-seed-puis-envoyer-la-clé. Un sondage de reset d’ECU en option vérifie si le seed est prévisible d’un redémarrage à l’autre. Chaque sonde est bornée et non destructive par défaut ; le sondage de reset est protégé par une confirmation.
Ce qu’il vérifie
Signale les seeds constants, nuls, à faible entropie ou incrémentaux, mesurés sur plusieurs requêtes.
Tente de récupérer une relation seed-to-key faible et essaie un catalogue de clés par défaut connues.
Vérifie si l’ECU se verrouille après des clés erronées répétées, ou laisse un attaquant continuer d’essayer.
Vérifie que l’ECU rejette une clé envoyée sans avoir d’abord demandé un seed.
En option : vérifie si le même seed revient après un reset de l’ECU, signe d’une génération basée sur l’horloge ou l’uptime.
Les cas de test reprennent des recherches établies (CaringCaribou pour l’aléa des seed, HydraVision pour le verrouillage).
FAQ
Les sondes principales sont bornées et non destructives. La seule exception est le sondage optionnel de prévisibilité au reset, qui réinitialise l’ECU et est donc protégé par une confirmation explicite.
Si AutoST peut dériver la clé du seed par une simple transformation, ou qu’une clé par défaut d’un catalogue connu déverrouille l’ECU, le schéma seed/key est signalé comme faible.
Voyez-le sur votre ECU
En une heure, nous cadrons un pilote : votre banc, vos protocoles, les cibles et à quoi ressemble la réussite.

Votre démo se fait avecTom ZaubermannFondateur de Zyberum, ancien responsable du VW InCar Security Testing Lab
Déjà adopté par des fournisseurs Tier 1, Tier 2 et des OEM. Références sur demande.
Nous répondons sous un jour ouvré.
Votre vie privée
Nous utilisons des cookies et des technologies similaires pour mesurer notre site web et le succès de nos publicités. Vous décidez lesquels nous pouvons utiliser. Vous pouvez modifier votre choix à tout moment via « Paramètres des cookies » dans le pied de page. Politique de confidentialité