
Seed-Zufälligkeit
Markiert konstante, Null-, niedrig-entropische oder hochzählende Seeds, gemessen über mehrere Requests.
Engine · SecurityAccess
SecurityAccess (0x27) ist das, was zwischen einem Angreifer und den gefährlichen Services steht. AutoST prüft, ob dieses Tor echt ist: zufällige Seeds, ein starker Key-Algorithmus, ein funktionierender Lockout und eine durchgesetzte Sequenz.
Kurz gesagt
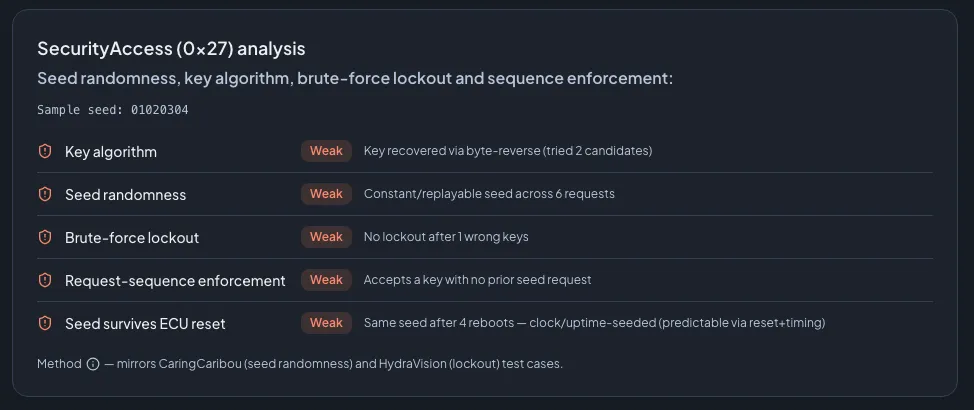
Die SecurityAccess-Engine testet aktiv den UDS-Service 0x27. Dabei misst sie die Seed-Zufälligkeit (konstante, Null-, niedrig-entropische oder hochzählende Seeds), versucht den Seed-zu-Key-Algorithmus zu rekonstruieren und probiert einen Katalog von Default-Keys, prüft, ob nach falschen Keys ein Brute-Force-Lockout auslöst, und verifiziert, dass das ECU die Sequenz Request-Seed-dann-Send-Key durchsetzt. Ein optionaler ECU-Reset-Test prüft, ob der Seed über Neustarts hinweg vorhersagbar ist. Jeder Test ist begrenzt und standardmäßig nicht-destruktiv; der Reset-Test ist hinter einer Bestätigung abgesichert.
Was es prüft
Markiert konstante, Null-, niedrig-entropische oder hochzählende Seeds, gemessen über mehrere Requests.
Versucht eine schwache Seed-zu-Key-Beziehung zu rekonstruieren und probiert einen Katalog bekannter Default-Keys.
Prüft, ob das ECU nach wiederholten falschen Keys sperrt, oder einen Angreifer weiter probieren lässt.
Verifiziert, dass das ECU einen Key ablehnt, der ohne vorheriges Anfordern eines Seeds gesendet wurde.
Optional: prüft, ob nach einem ECU-Reset derselbe Seed zurückkommt, ein Zeichen für takt- oder uptime-gestützte Generierung.
Die Testfälle spiegeln etablierte Forschung wider (CaringCaribou für Seed-Zufälligkeit, HydraVision für Lockout).
FAQ
Die Kern-Tests sind begrenzt und nicht-destruktiv. Die eine Ausnahme ist der optionale ECU-Reset-Vorhersagbarkeitstest, der das ECU zurücksetzt und daher hinter einer ausdrücklichen Bestätigung abgesichert ist.
Wenn AutoST den Key mit einer einfachen Transformation aus dem Seed ableiten kann oder ein Default-Key aus einem bekannten Katalog das ECU entsperrt, wird das Seed/Key-Schema als schwach gemeldet.
Sieh es auf deinem ECU
In einer Stunde definieren wir den Scope eines Piloten: dein Prüfstand, deine Protokolle, die Ziele und wie Erfolg aussieht.

Deine Demo ist mitTom ZaubermannGründer von Zyberum, früher Leiter des VW InCar Security Testing Lab
Bereits im Einsatz bei Tier-1-, Tier-2-Zulieferern und OEMs. Referenzen auf Anfrage.
Wir antworten innerhalb eines Werktags.
Deine Privatsphäre
Wir setzen Cookies und ähnliche Technologien ein, um unsere Website und den Erfolg unserer Werbung zu messen. Du entscheidest, welche wir verwenden dürfen. Du kannst deine Auswahl jederzeit über "Cookie-Einstellungen" im Footer ändern. Datenschutzerklärung