
Casualità dei seed
Segnala seed costanti, a zero, a bassa entropia o incrementali, misurati su più richieste.
Motore · SecurityAccess
SecurityAccess (0x27) è ciò che sta tra un attaccante e i servizi pericolosi. AutoST verifica se quel cancello è reale: seed casuali, un algoritmo di chiave robusto, un lockout funzionante e una sequenza applicata.
In breve
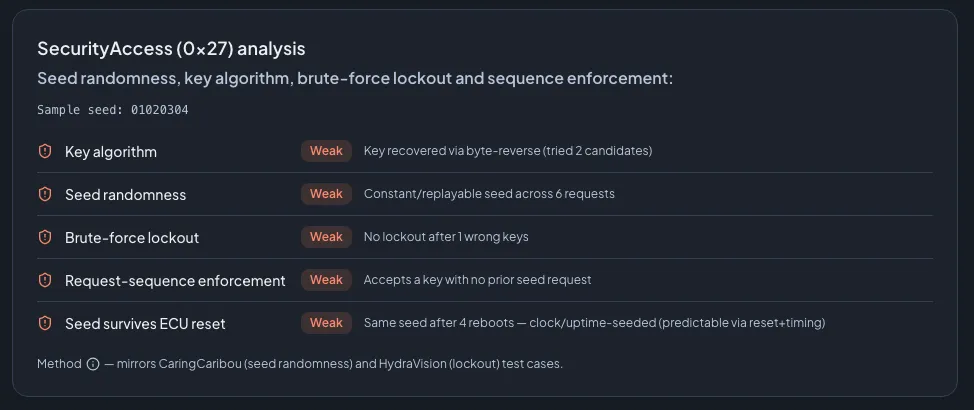
Il motore SecurityAccess testa attivamente il servizio UDS 0x27. Misura la casualità dei seed (seed costanti, a zero, a bassa entropia o incrementali), tenta di recuperare l’algoritmo seed-to-key e prova un catalogo di chiavi di default, verifica se un lockout anti brute-force scatta dopo chiavi errate, e controlla che la ECU applichi la sequenza richiedi-seed-poi-invia-key. Una sonda opzionale di reset della ECU verifica se il seed è prevedibile tra i riavvii. Ogni sonda è limitata e non distruttiva per default; la sonda di reset è protetta da una conferma.
Cosa controlla
Segnala seed costanti, a zero, a bassa entropia o incrementali, misurati su più richieste.
Tenta di recuperare una relazione seed-to-key debole e prova un catalogo di chiavi di default note.
Verifica se la ECU blocca l’accesso dopo ripetute chiavi errate, oppure lascia un attaccante continuare a provare.
Verifica che la ECU rifiuti una chiave inviata senza prima aver richiesto un seed.
Opzionale: verifica se lo stesso seed ritorna dopo un reset della ECU, segno di una generazione basata su clock o uptime.
I casi di test rispecchiano la ricerca consolidata (CaringCaribou per la casualità dei seed, HydraVision per il lockout).
FAQ
Le sonde principali sono limitate e non distruttive. L’unica eccezione è la sonda opzionale di prevedibilità al reset, che resetta la ECU ed è quindi protetta da una conferma esplicita.
Se AutoST riesce a derivare la chiave dal seed con una semplice trasformazione, o se una chiave di default da un catalogo noto sblocca la ECU, lo schema seed/key è riportato come debole.
Vedilo sulla tua ECU
In un’ora definiamo l’ambito di un progetto pilota: il tuo banco, i tuoi protocolli, i target e cosa significa successo.

La tua demo è conTom ZaubermannFondatore di Zyberum, ex responsabile del VW InCar Security Testing Lab
Già scelto da fornitori Tier 1, Tier 2 e OEM. Referenze su richiesta.
Rispondiamo entro un giorno lavorativo.
La tua privacy
Utilizziamo cookie e tecnologie simili per misurare il nostro sito web e il successo delle nostre inserzioni. Decidi tu quali possiamo usare. Puoi modificare la tua scelta in qualsiasi momento tramite "Impostazioni cookie" nel footer. Informativa sulla privacy