
种子随机性
通过多次请求测量,标记常量、全零、低熵或递增的种子。
引擎 · SecurityAccess
SecurityAccess(0x27)是攻击者与危险服务之间的屏障。AutoST 检查这道门是否名副其实:随机的种子、强密钥算法、有效的锁定机制和严格的顺序校验。
简而言之
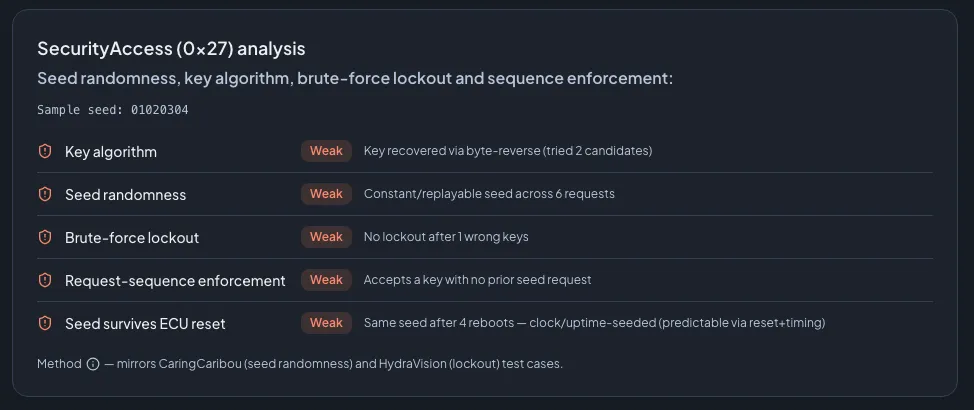
SecurityAccess 引擎主动测试 UDS 服务 0x27。它测量种子随机性(常量、全零、低熵或递增的种子),尝试还原种子转密钥算法并尝试一组默认密钥,检查错误密钥后是否触发暴力破解锁定,并验证 ECU 是否强制执行先请求种子再发送密钥的顺序。可选的 ECU 复位探测检查种子在重启后是否可预测。所有探测默认都是有界且非破坏性的;复位探测需要确认后才会执行。
检查内容
通过多次请求测量,标记常量、全零、低熵或递增的种子。
尝试还原弱的种子转密钥关系,并尝试一组已知的默认密钥。
检查 ECU 在多次错误密钥后是否锁定,还是任由攻击者继续尝试。
验证 ECU 是否拒绝未先请求种子就发送的密钥。
可选:检查 ECU 复位后是否返回相同种子,这是基于时钟或运行时间生成种子的迹象。
测试用例参照已有研究(种子随机性参照 CaringCaribou,锁定参照 HydraVision)。
FAQ
核心探测都是有界且非破坏性的。唯一例外是可选的 ECU 复位可预测性探测,它会复位 ECU,因此需要显式确认后才会执行。
如果 AutoST 能通过简单变换从种子推导出密钥,或已知目录中的默认密钥能解锁 ECU,该种子/密钥方案就会被报告为弱。
在您的 ECU 上亲眼见证
一小时内我们一起确定试点范围:您的台架、协议、目标,以及成功的标准。

为您演示的是Tom ZaubermannZyberum 创始人,前大众汽车 InCar 安全测试实验室负责人
已获得 Tier 1、Tier 2 供应商及 OEM 的信任。可应要求提供参考案例。
我们会在一个工作日内回复。
您的隐私
我们使用 Cookie 及类似技术来统计网站访问情况和广告效果。由您决定允许使用哪些。您可随时通过页脚的“Cookie 设置”更改选择。 隐私政策