
Aleatoriedad del seed
Marca seeds constantes, cero, de baja entropía o incrementales, medidos a lo largo de varias peticiones.
Motor · SecurityAccess
SecurityAccess (0x27) es lo que se interpone entre un atacante y los servicios peligrosos. AutoST comprueba si esa barrera es real: seeds aleatorios, un algoritmo de clave fuerte, un bloqueo que funciona y una secuencia obligada.
En resumen
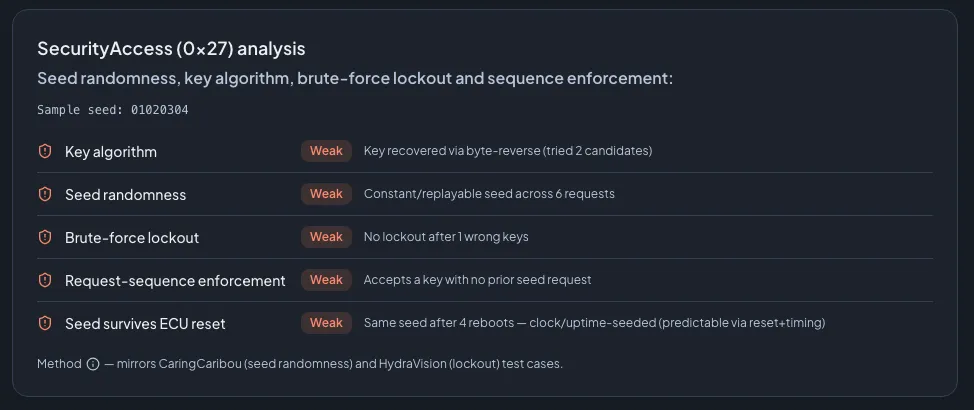
El motor de SecurityAccess prueba activamente el servicio UDS 0x27. Mide la aleatoriedad del seed (seeds constantes, cero, de baja entropía o incrementales), intenta recuperar el algoritmo seed-to-key y prueba un catálogo de claves por defecto, comprueba si se dispara un bloqueo ante fuerza bruta tras claves incorrectas, y verifica que la ECU obliga a la secuencia de pedir-seed-y-luego-enviar-clave. Una prueba opcional de reinicio de ECU comprueba si el seed es predecible entre reinicios. Cada prueba está acotada y es no destructiva por defecto; la prueba de reinicio está protegida por una confirmación.
Qué comprueba
Marca seeds constantes, cero, de baja entropía o incrementales, medidos a lo largo de varias peticiones.
Intenta recuperar una relación seed-to-key débil y prueba un catálogo de claves por defecto conocidas.
Comprueba si la ECU se bloquea tras claves incorrectas repetidas, o si deja que un atacante siga intentándolo.
Verifica que la ECU rechaza una clave enviada sin pedir antes un seed.
Opcional: comprueba si vuelve el mismo seed tras reiniciar la ECU, señal de una generación basada en reloj o en tiempo de actividad.
Los casos de prueba reflejan la investigación consolidada (CaringCaribou para la aleatoriedad del seed, HydraVision para el bloqueo).
FAQ
Las pruebas principales están acotadas y son no destructivas. La única excepción es la prueba opcional de predecibilidad en el reinicio, que reinicia la ECU y por eso está protegida por una confirmación explícita.
Si AutoST puede derivar la clave del seed con una transformación simple, o si una clave por defecto de un catálogo conocido desbloquea la ECU, el esquema seed/key se reporta como débil.
Míralo sobre tu ECU
En una hora definimos el alcance de un piloto: tu banco, tus protocolos, los objetivos y qué significa el éxito.

Tu demo es conTom ZaubermannFundador de Zyberum, ex responsable del VW InCar Security Testing Lab
Ya confían en él proveedores Tier 1, Tier 2 y OEM. Referencias a petición.
Respondemos en un día hábil.
Tu privacidad
Usamos cookies y tecnologías similares para medir nuestro sitio web y el éxito de nuestros anuncios. Tú decides cuáles podemos usar. Puedes cambiar tu elección en cualquier momento mediante "Configuración de cookies" en el pie de página. Política de privacidad