
Aleatoriedade do seed
Sinaliza seeds constantes, zero, de baixa entropia ou incrementais, medidos em múltiplas requisições.
Engine · SecurityAccess
O SecurityAccess (0x27) é o que separa um atacante dos serviços perigosos. O AutoST verifica se essa barreira é real: seeds aleatórios, um algoritmo de chave forte, um bloqueio que funciona e uma sequência imposta.
Em resumo
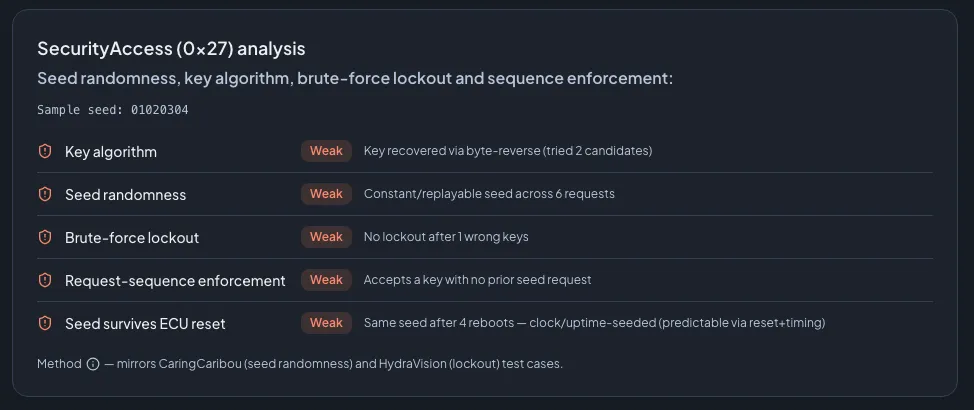
A engine de SecurityAccess testa ativamente o serviço UDS 0x27. Ela mede a aleatoriedade do seed (seeds constantes, zero, de baixa entropia ou incrementais), tenta recuperar o algoritmo seed-to-key e testa um catálogo de chaves padrão, verifica se um bloqueio contra força bruta é acionado após chaves erradas e confirma que a ECU impõe a sequência de pedir o seed antes de enviar a chave. Uma sonda opcional de reset da ECU verifica se o seed é previsível entre reinicializações. Toda sonda é limitada e não destrutiva por padrão; a sonda de reset fica atrás de uma confirmação.
O que ela verifica
Sinaliza seeds constantes, zero, de baixa entropia ou incrementais, medidos em múltiplas requisições.
Tenta recuperar uma relação seed-to-key fraca e testa um catálogo de chaves padrão conhecidas.
Verifica se a ECU bloqueia após repetidas chaves erradas ou se deixa o atacante continuar tentando.
Confirma que a ECU rejeita uma chave enviada sem antes solicitar um seed.
Opcional: verifica se o mesmo seed retorna após um reset da ECU, sinal de geração baseada em relógio ou uptime.
Os casos de teste refletem pesquisas consolidadas (CaringCaribou para aleatoriedade do seed, HydraVision para bloqueio).
FAQ
As sondas principais são limitadas e não destrutivas. A única exceção é a sonda opcional de previsibilidade após reset, que reinicia a ECU e por isso fica atrás de uma confirmação explícita.
Se o AutoST consegue derivar a chave a partir do seed com uma transformação simples, ou se uma chave padrão de um catálogo conhecido desbloqueia a ECU, o esquema seed/key é reportado como fraco.
Veja na sua ECU
Em uma hora definimos o escopo de um piloto: sua bancada, seus protocolos, os alvos e o que significa sucesso.

Sua demo é comTom ZaubermannFundador da Zyberum, ex-líder do VW InCar Security Testing Lab
Já utilizado por fornecedores Tier 1, Tier 2 e OEMs. Referências sob consulta.
Respondemos em até um dia útil.
Sua privacidade
Usamos cookies e tecnologias semelhantes para medir o nosso site e o desempenho dos nossos anúncios. Você decide quais podemos usar. É possível alterar a sua escolha a qualquer momento em "Configurações de cookies" no rodapé. Política de privacidade