
权限与组件
授予 shell 的危险权限、暴露的 Activity 和服务,以及设备的 SELinux 状态。
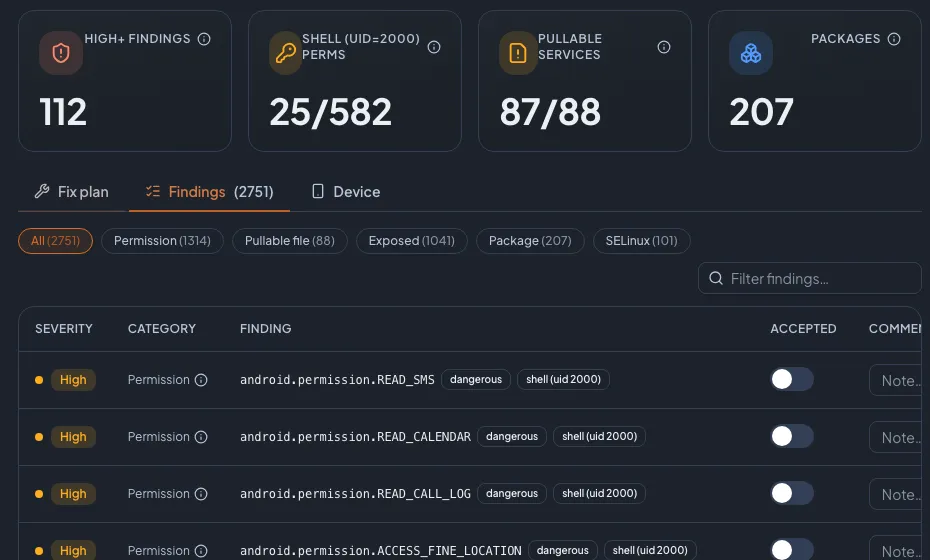
简而言之
IVI 引擎通过 ADB 评估 Android 信息娱乐单元。它对软件包、权限、暴露的组件、可拉取文件和 SELinux 状态进行侦察,对 APK 执行静态分析(清单标志和密钥扫描),并可运行带截图和实时 logcat 流的功能测试。发现项按严重程度分组,每项都附带修复建议,并汇入共享的修复计划。
评估内容
授予 shell 的危险权限、暴露的 Activity 和服务,以及设备的 SELinux 状态。
可以从设备上拉取的系统和应用文件,这是获取密钥和敏感数据的常见途径。
对已安装 APK 进行清单标志和密钥扫描,以捕获可调试构建和硬编码凭据。
带截图和实时 logcat 流的功能测试,让您看到设备运行时的实际情况。
FAQ
通过 ADB(Android 调试桥)连接到车机或模拟器。从那里枚举软件包、权限、组件和文件。
不是。每个发现项都附带修复建议,并且所有发现项都与 UDS、DoIP 和 SOME/IP 的发现项一起汇入共享的修复计划。
在您的 ECU 上亲眼见证
一小时内我们一起确定试点范围:您的台架、协议、目标,以及成功的标准。

为您演示的是Tom ZaubermannZyberum 创始人,前大众汽车 InCar 安全测试实验室负责人
已获得 Tier 1、Tier 2 供应商及 OEM 的信任。可应要求提供参考案例。
我们会在一个工作日内回复。
您的隐私
我们使用 Cookie 及类似技术来统计网站访问情况和广告效果。由您决定允许使用哪些。您可随时通过页脚的“Cookie 设置”更改选择。 隐私政策