
요약
AutoST는 독일 하노버의 자동차 및 임베디드 보안 팀인 Zyberum GmbH가 개발합니다. Zyberum은 Volkswagen AG의 InCar Security Testing Lab을 이끌었던 Tom Zaubermann이 2019년에 설립했습니다. 이 팀은 직접 ECU 침투 테스트를 수행하며 거기서 배운 것을 AutoST로 자동화했습니다. 보유 인증에는 OSCP와 ISO/SAE 21434에 대한 SAE 및 TÜV SÜD Automotive Cybersecurity 인증이 포함됩니다.
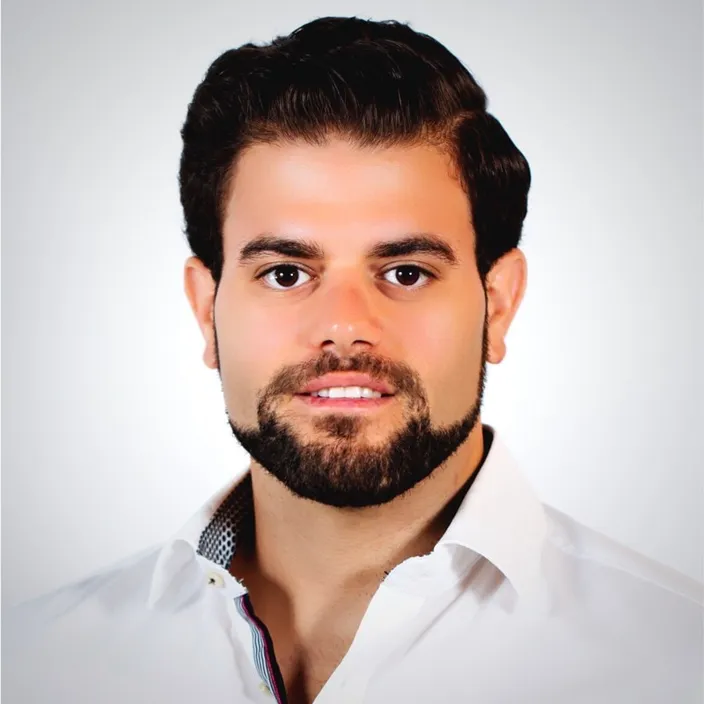
개발자
AutoST를 만든 사람
Tom Zaubermann은 2019년 Zyberum을 설립했습니다. 그 전에는 Volkswagen AG의 InCar Security Testing Lab을 이끌며 ECU 펜테스트와 개발 과정에 보안을 내재화하는 일을 했습니다.
AutoST는 그 일에서 나왔습니다: 유능한 테스터가 벤치에서 손으로 하던 점검을 팀의 누구나 실행할 수 있는 엔진으로 바꾼 것입니다. 그는 code.talks 같은 컨퍼런스와 팟캐스트에서 자동차 해킹과 API 보안에 대해 강연합니다.
- 2019년부터 Zyberum 창립자
- Volkswagen AG InCar Security Testing Lab 전 책임자
- OSCP 및 ISO/SAE 21434(SAE / TÜV SÜD) 인증
- 영어와 독일어 구사
자격 인증
중요한 곳에서 인증받았습니다
취약점을 찾는 것은 인증서가 아니라 사람입니다. 아래는 고객이 요구하는 인증입니다.
OSCP
Offensive Security Certified Professional
OffSec
Automotive Cybersecurity Level 1 & 2
Automotive Cybersecurity Certification for ISO/SAE 21434
SAE International · TÜV SÜD
ISO/IEC 27001 Auditor
Information security management systems
CRA Auditor
EU Cyber Resilience Act
CCISO
Certified Chief Information Security Officer
Technion
무대와 방송에서
강연과 팟캐스트
Tom이 자동차 해킹과 애플리케이션 보안에 대해 이야기한 자료 모음입니다.
재생을 누르면 YouTube에서 영상을 불러옵니다.
회사
현업 보안 팀이 만든 제품
Zyberum은 하노버의 사이버보안 회사입니다. AutoST는 그 자동차 분야 제품으로, 매일 ECU 침투 테스트를 수행하는 바로 그 사람들이 만들고 사용합니다.
바로 그 점이 차별점입니다: AutoST는 누군가 작성한 사양이 아니라, ECU를 깨뜨리는 것을 업으로 하는 팀의 실무 경험이 응축된 것이며, 그 팀이 찾아낸 것을 계속 도구에 반영하고 있습니다.
귀사의 ECU에서 직접 확인하십시오
귀사와 같은 종류의 ECU에서 AutoST가 작동하는 모습을 확인하십시오
1시간 라이브 데모를 예약하십시오. 실제 대상을 스캔하고, 발견 사항과 Fix Plan을 함께 살펴보며, 어떤 질문이든 답변드립니다.
- 영업 담당자가 아니라 보안 엔지니어가 진행합니다
- 프로토콜과 하드웨어 관련 질문을 가져오십시오
- 무료이며, 이후 명확한 다음 단계를 제시합니다

데모 진행자Tom ZaubermannZyberum 창립자, 전 VW InCar Security Testing Lab 책임자
Tier 1, Tier 2 공급업체와 OEM이 이미 신뢰하고 있습니다. 레퍼런스는 요청 시 제공합니다.
또는 메시지 보내기
영업일 기준 1일 이내에 답변드립니다.